Svenska Dokumentmallar
MFA NIS2 dans les OT en 2026 – accès fournisseur, accès d’urgence et journal de contrôle | Word/PDF/Excel
MFA NIS2 dans les OT en 2026 – accès fournisseur, accès d’urgence et journal de contrôle | Word/PDF/Excel
- Format de fichier
- DOCX, PDF, XLSX
- Langue du document
- Cinq modèles de travail suédois + guide d’utilisation suédois guide d’utilisation anglais pour les modèles suédois et registre Excel suédois
- Nombre de fichiers
- 7
Téléchargement numérique. Aucun produit physique ne sera expédié.
Impossible de charger la disponibilité du service de retrait
À propos du modèle de document
Disposez-vous d’administrateurs système, de techniciens de maintenance externes ou de comptes de secours pouvant accéder à l’environnement de production ? Les nouvelles réglementations suédoises imposent de pouvoir indiquer où l’authentification multifacteur (MFA) est requise, où elle est vérifiée et ce qui se passe lorsqu’un mode d’accès échoue au contrôle. Ce pack spécialisé Word/PDF/Excel aide les entreprises à documenter la MFA pour les segments IT/OT, l’accès des fournisseurs, le cycle de vie des comptes, l’accès d’urgence sécurisé, les écarts et les contrôles ultérieurs.
Cadre réglementaire actuel : La loi sur la cybersécurité (2025:1506) est entrée en vigueur le 15 janvier 2026. Le règlement MCFFS 2026:11 s’applique depuis le 1er octobre 2026 et contient des obligations spécifiques aux chap. 4, art. 14 à 17, avec une exigence particulière de MFA à l’art. 17. L’acceptation interne des risques par l’entreprise ne remplace pas une réglementation contraignante.
Contenu du pack
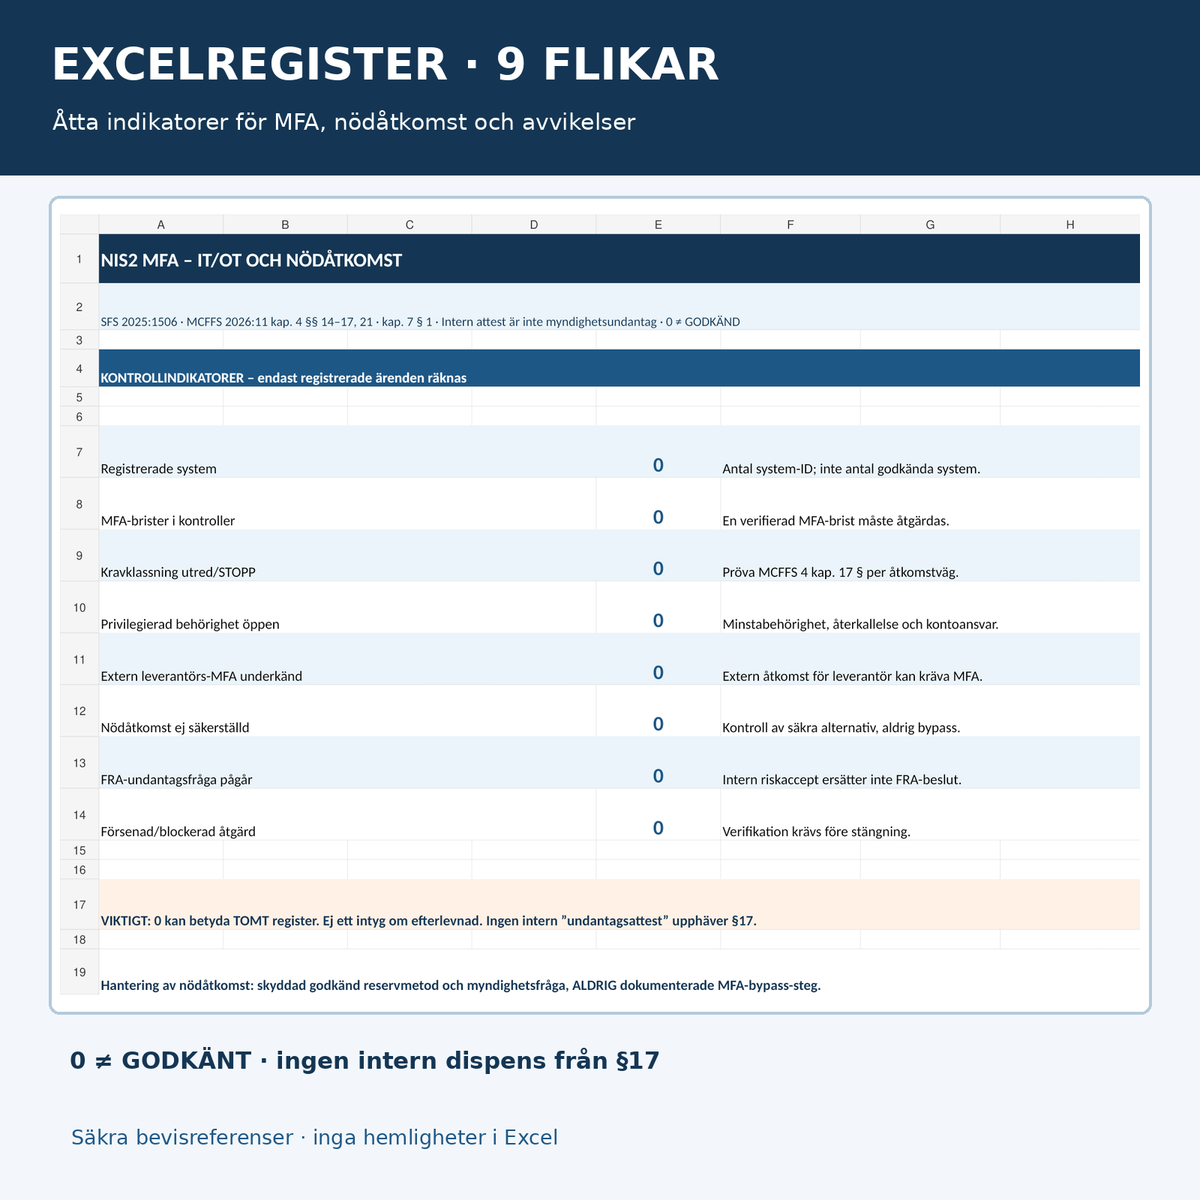
01 Champ d’application et exigences de MFA – IT, OT, administration et réseau externe. 02 Comptes à privilèges et accès des fournisseurs. 03 Accès d’urgence et processus de secours contrôlé. 04 Défaut de MFA, remédiation et éventuelle demande d’exception auprès de l’autorité. 05 Test d’acceptation de la MFA, preuves et contrôle ultérieur. 06 Guide d’utilisation en suédois. 07 Guide d’utilisation en anglais pour les modèles de travail suédois. Les sept documents sont fournis sous format Word (DOCX) modifiable et PDF consultable et imprimable. 08 Registre Excel comprenant neuf onglets. Au total 15 fichiers clients : 7 DOCX + 7 PDF + 1 XLSX.
Contenu des fichiers
Matrice de contrôle relative à l’art. 17 du chap. 4 du règlement, classification des modes d’accès, registre des accès à privilèges, droits et durée de mission du fournisseur, preuves de configuration de la MFA, écarts, processus d’urgence sécurisé, retest vérifié, piste d’audit et responsable des mesures. Chaque modèle de travail comporte des signaux d’arrêt spécifiques ainsi qu’un journal des décisions/preuves. Le fichier Excel comprend des choix de statut, huit compteurs et une distinction claire entre mesure interne et demande formelle d’exception auprès de la FRA.
Qui a besoin du pack documentaire ?
Les opérateurs suédois soumis à la loi sur la cybersécurité et au règlement MCFFS 2026:11, en particulier dans les secteurs de l’énergie, de l’eau, de l’industrie, des transports, de la santé, des infrastructures numériques et autres organisations disposant de segments IT/OT. Les responsables de la sécurité de l’entreprise, les propriétaires de systèmes, les administrateurs IT/OT, les fonctions IAM/PAM, les fournisseurs d’exploitation et les services d’audit interne peuvent également utiliser la structure documentaire. Toutes les entreprises ne sont pas soumises aux règles NIS2 ; leur applicabilité doit être vérifiée au préalable.
Restriction sectorielle importante (MCFFS 2026:11, chapitre 1, article 1) : Pour les opérateurs exerçant exclusivement dans les infrastructures numériques, les fournisseurs numériques, la gestion de services TIC interentreprises, les services postaux et de messagerie ou le secteur spatial, seul le chapitre 2, article 1, relatif à la formation des dirigeants s'applique au titre de ce règlement précis. D'autres obligations peuvent subsister. Vérifiez toutes les activités sectorielles réelles avant d'utiliser les contrôles MFA du pack comme une liste d'obligations contraignantes.
Fichier par fichier – flux de travail
| Document | Fonction pratique | Format |
|---|---|---|
| 01 Applicabilité et exigences de MFA | Vérifier le champ d’application de la loi, l’environnement de production, l’administration IT/OT, les informations protégées et l’accès externe. | Word en suédois + PDF consultable |
| 02 Privilèges et fournisseurs | Base pour une administration système restrictive, des droits limités des fournisseurs, le cycle de vie des comptes et l’identifiant de preuve. | Word en suédois + PDF |
| 03 Accès d’urgence | Documenter un processus de secours préalablement vérifié et contrôlé, sans instructions permettant de contourner la MFA. | Word en suédois + PDF |
| 04 Défaut et demande d’exception | Enregistrer un défaut de MFA, la remédiation, la fonction responsable et une éventuelle demande formelle distincte auprès de la FRA. | Word en suédois + PDF |
| 05 Acceptation et retest | Planifier des tests de contrôle approuvés, des pistes d’audit et une vérification sans tester dans un environnement OT réel sans autorisation. | Word en suédois + PDF |
| 06 Guide d’utilisation en suédois | Étape par étape, sources juridiques et six scénarios de contrôle illustratifs. | Word en suédois + PDF |
| 07 Guide d’utilisation en anglais | Instructions en anglais pour les cinq modèles de travail suédois. Les modèles de travail ne sont pas traduits en anglais. | Word en anglais + PDF |
| 08 Registre Excel | Neuf onglets : systèmes, exigences de MFA, privilèges, fournisseurs, accès d’urgence, écarts, mesures, aperçu et instructions. | XLSX en suédois |
Excel : neuf onglets et huit indicateurs de contrôle
Systèmes, exigences de MFA, Privilèges, Fournisseurs, Accès d’urgence, Écarts, Mesures, Aperçu et Lisez-moi. Le récapitulatif basé sur des formules indique notamment les systèmes enregistrés, les contrôles de MFA échoués, les classifications de exigences en attente, les défauts de privilèges, l’accès des fournisseurs échoué, un processus d’urgence insuffisant, les demandes FRA en cours et les mesures retardées ou bloquées.
Les formules, listes de statut et neuf onglets ont été vérifiés par des tests de scénarios synthétiques. Les données de test ont été supprimées de la version client. Un zéro dans un aperçu vide ne signifie pas que l’organisation respecte les règles.
Quelles exigences pose la réglementation suédoise ?
La loi sur la cybersécurité (2025:1506), chap. 2, art. 3 contient des exigences relatives à des mesures de sécurité appropriées et proportionnées sur la base d’une évaluation globale des risques, incluant notamment le contrôle d’accès et l’authentification. Lire la loi sur le site du Parlement suédois.
Le règlement MCFFS 2026:11, chap. 4, art. 17 contient des exigences spécifiques de MFA pour l’accès aux segments IT contenant des informations nécessitant une protection renforcée, pour l’accès à des fins d’administration système aux segments IT et OT dans l’environnement de production, ainsi que pour l’accès du personnel et des fournisseurs à l’environnement numérique via un réseau externe. Le besoin de MFA pour tout autre accès doit également être identifié et traité.
Les art. 14 à 16 du chap. 4 traitent du cycle de vie des identités, du blocage des accès qui ont cessé, des droits d’administration restrictifs et de la séparation des informations d’authentification des environnements de production et de test. Les art. 20 à 21 du chap. 4 traitent de la surveillance de la sécurité et de la journalisation. Lire l’intégralité du règlement MCFFS 2026:11.
Important concernant les exceptions : Selon l’art. 1 du chap. 7 du règlement MCFFS 2026:11, l’Agence de radio de la Défense (FRA) peut, dans certains cas et s’il existe des motifs particuliers, autoriser des dérogations à la réglementation. Cela n’est pas équivalent à ce qu’une entreprise puisse elle-même approuver un contournement de la MFA ou remplacer une réglementation par une acceptation des risques signée.
Les articles 21.2 i à j de la directive NIS2 constituent le contexte juridique pertinent de l’UE concernant le contrôle d’accès et l’authentification multifacteur/continue lorsque cela est approprié. Les réglementations suédoises doivent néanmoins être vérifiées directement. Lire la directive (UE) 2022/2555 et la collection de réglementations du NCSC.
Utilisation du pack
- Vérifier si l’organisation et le système sont soumis à la loi sur la cybersécurité ainsi qu’à d’éventuelles réglementations sectorielles.
- Cartographier les segments IT/OT concernés et identifier chaque mode d’accès devant être contrôlé conformément à l’art. 17 du chap. 4.
- Examiner les comptes d’administration et des fournisseurs, la période d’autorisation, la clôture des identités et les preuves de suivi.
- Vérifier techniquement la MFA dans un processus de test approuvé et ne documenter que des références de preuves sécurisées.
- Identifier et corriger les défauts. Procéder à une vérification juridique distincte si une demande formelle d’exception auprès de l’autorité est envisagée.
- Documenter un accès d’urgence répondant aux exigences pertinentes – sans informations d’accès sensibles dans les modèles.
- Assurer le suivi avec un retest et les huit indicateurs de statut du registre Excel.
Questions fréquentes
La MFA est-elle toujours obligatoire pour les administrateurs de l’OT de production ?
L’art. 17 du chap. 4 du règlement MCFFS 2026:11 exige la MFA pour l’accès à des fins d’administration système aux segments OT de l’environnement de production des opérateurs soumis au règlement. Vérifier l’application effective et une éventuelle gestion spécifique par l’autorité.
La MFA sur la connexion VPN suffit-elle ?
Pas nécessairement. L’accès externe et l’accès à des fins d’administration système sont tous deux soumis à des règles qui doivent être vérifiées pour chaque mode d’accès réel.
Pouvons-nous approuver une exception interne à la MFA dans Excel ?
Non. Une décision interne sur les risques ne lève pas les exigences obligatoires. Une éventuelle exception conformément à l’art. 1 du chap. 7 doit être traitée par la FRA dans le cadre de ses conditions juridiques.
Les fichiers contiennent-ils des mots de passe, des codes de secours MFA ou un contournement technique ?
Non. Le modèle est conçu pour documenter un accès autorisé et des références de preuves sécurisées, et non pour révéler ou contourner les protections.
S’agit-il d’une demande officielle auprès de la FRA ?
Non. Le document 04 est un modèle interne de remédiation et d’évaluation, et non un formulaire de demande officiel ou une décision de l’autorité.
Excel peut-il vérifier techniquement si la MFA fonctionne ?
Non. Excel affiche des statuts enregistrés manuellement. Le contrôle technique effectif doit être effectué par du personnel autorisé dans un environnement approuvé.
Les fichiers PDF sont-ils remplissables ?
Les fichiers PDF sont consultables et imprimables, mais ne sont pas des formulaires interactifs. Modifier les originaux Word et Excel.
Les modèles sont-ils inclus en anglais ?
Les cinq modèles de travail et le fichier Excel sont en suédois. Le guide d’utilisation en anglais explique comment utiliser les fichiers.
Modèles documentaires associés
Pack de modèles NIS2 – loi sur la cybersécurité pour une gouvernance globale plus large. Audit des droits et contrôle des accès pour un contrôle général des accès. NIS2 – certificat de cybersécurité des fournisseurs pour un suivi général des fournisseurs. Ce produit est plus ciblé : exigences contraignantes de MFA en IT/OT, accès réel des fournisseurs et processus d’urgence contrôlé.
Version et transparence juridique
Version 1.0 · 12 novembre 2026 · Suède. Contrôle des sources assisté par l’IA par rapport à SFS 2025:1506, MCFFS 2026:11, la directive NIS2 de l’UE ainsi que les informations de l’autorité NCSC/FRA. Aucune révision juridique externe, aucun test réel de sécurité IT/OT, aucune exception de l’autorité, aucun audit IAM ni aucune certification officielle n’ont été effectués. L’entreprise individuelle est responsable de l’application juridique et technique ainsi que de la gestion sécurisée des preuves. Le produit est actif dans Shopify et un fichier ZIP est associé à Digital Products. Un achat test indépendant et le téléchargement côté client n’ont pas encore été vérifiés.