Om dokumentmallen
Contrat SaaS selon le droit suédois – modèle B2B complet en Word et PDF
Un contrat SaaS professionnel et complet pour les entreprises suédoises qui vendent ou achètent des logiciels basés sur le cloud, des services par abonnement et d'autres solutions de type Software as a Service. Le modèle est structuré comme un cadre contractuel complet et régit non seulement le droit d'utilisation du logiciel lui-même, mais aussi les niveaux de service, le support, les données à caractère personnel, la sécurité de l'information, les sous-traitants, les droits de propriété intellectuelle, la responsabilité, la résiliation et la sortie.
Vous recevez à la fois un fichier Word modifiable (DOCX) et une version PDF prête à l'emploi. Le document est conçu pour des relations B2B et peut être utilisé aussi bien par les fournisseurs SaaS que par les entreprises clientes souhaitant disposer d'un contrat structuré et clair.
15 pages professionnelles – contrat principal + 6 annexes
Le modèle SaaS se compose d'un contrat principal couvrant 32 domaines contractuels et de six annexes pratiques. Au total, le document comprend 15 pages A4 conçues par des professionnels avec des clauses prêtes à l'emploi, des options, des tableaux, des champs à remplir et des points de contrôle.
Le contrat principal traite notamment de
- parties, contexte et définitions,
- hiérarchie des documents contractuels,
- étendue du service et mise en œuvre,
- licence et droit d'utilisation,
- comptes utilisateurs et autorisations,
- engagements du fournisseur et du client,
- disponibilité, maintenance et SLA,
- support et priorisation des incidents,
- modifications du service SaaS,
- données client et droits sur les données,
- RGPD et traitement des données à caractère personnel,
- sous-traitants et sous-traitants ultérieurs,
- transferts vers des pays tiers,
- sécurité de l'information et cybersécurité,
- sauvegarde et restauration,
- droits de propriété intellectuelle et personnalisations,
- revendications liées aux contrefaçons,
- confidentialité,
- frais, facturation et ajustements de prix,
- défauts, garantie et remèdes,
- limitation de responsabilité et plafonds de responsabilité,
- force majeure,
- durée du contrat et résiliation,
- suspension du service,
- sortie et restitution des données,
- audit et vérification,
- cession, notifications, droit suédois et résolution des litiges.
Annexe 1 – Spécifications du service et bon de commande
Il est défini ici ce que le client achète réellement. L'annexe contient des champs pour le nom du service, l'objet commercial, les modules et fonctions inclus, le nombre d'utilisateurs, le volume de données, la région d'exploitation, la mise en œuvre, les intégrations, la documentation et les exclusions explicites.
Il existe en outre des tableaux prêts à l'emploi pour les exigences fonctionnelles, les critères d'acceptation, les jalons et les dépendances techniques. Cela réduit le risque de litige sur ce qui est réellement inclus dans l'abonnement.
Annexe 2 – Service Level Agreement (SLA)
Un SLA séparé est inclus et peut être adapté en fonction du niveau de service du service. L'annexe contient notamment :
- objectifs de disponibilité mensuelle,
- fenêtres de maintenance planifiées,
- RPO et RTO,
- classes d'incidents P1–P4,
- temps de première réponse,
- objectifs de restauration,
- mises à jour de statut,
- crédits de service en cas de disponibilité insuffisante,
- temps exclus et mesures de sécurité d'urgence.
Annexe 3 – Accord de sous-traitance selon l'article 28 du RGPD
Pour de nombreux services SaaS, le fournisseur traite des données à caractère personnel pour le compte du client. L'article 28 du RGPD exige alors un contrat contraignant entre le responsable du traitement et le sous-traitant. C'est pourquoi le modèle contient une annexe complète sur le traitement des données (DPA).
L'annexe contient notamment l'objet et la durée du traitement, la finalité, les catégories de personnes concernées, les types de données à caractère personnel, les catégories particulières, les instructions, la confidentialité, les mesures de sécurité techniques et organisationnelles, les sous-traitants, les droits des personnes concernées, les violations de données, l'AIPD, les transferts vers des pays tiers, l'audit ainsi que l'effacement et la restitution.
Annexe 4 – Exigences en matière de sécurité de l'information et de cybersécurité
Une annexe de sécurité pratique permet de convenir d'exigences de sécurité concrètes plutôt que d'une formulation vague sur une « sécurité appropriée ». Les points de contrôle traitent notamment :
- gouvernance de la sécurité et gestion des risques,
- accès basé sur les rôles et MFA,
- chiffrement,
- journalisation de sécurité et rétention,
- gestion des vulnérabilités et des correctifs,
- cycle de vie de développement sécurisé,
- sauvegarde et restauration,
- gestion des incidents,
- BCP et reprise après sinistre,
- sécurité de la chaîne d'approvisionnement,
- sécurité du personnel,
- sécurité physique,
- tests de pénétration,
- ISO 27001, SOC 2 ou autre vérification convenue.
L'annexe est conçue de manière à ce que des exigences supplémentaires puissent être ajoutées pour les clients relevant par exemple de la loi sur la cybersécurité/NIS2. La loi suédoise sur la cybersécurité (2025:1506), en vigueur depuis le 15 janvier 2026, contient entre autres des exigences de sécurité de la chaîne d'approvisionnement pour les activités couvertes par la loi.
Annexe 5 – Sortie, exportation des données et certificat d'effacement
La question de la sortie est souvent oubliée lors de la signature d'un contrat SaaS. Ce modèle régit dès le départ la manière dont le client pourra quitter le service.
L'annexe contient des champs pour la période d'exportation, le format d'exportation, les métadonnées, l'exportation API, le transfert sécurisé, les coûts, le support à la migration et l'effacement. Il existe en outre un certificat d'effacement spécifique pour les environnements de production, les environnements de test, les copies de support et les copies de sauvegarde.
Annexe 6 – Annexe sur les prix et journal des modifications
Annexe sur les prix prête à l'emploi pour les frais de base, les utilisateurs, la mise en œuvre, le support premium, la surconsommation, le temps de conseil et le support à la sortie. Un journal des versions et des modifications facilite la documentation des futures modifications du contrat.
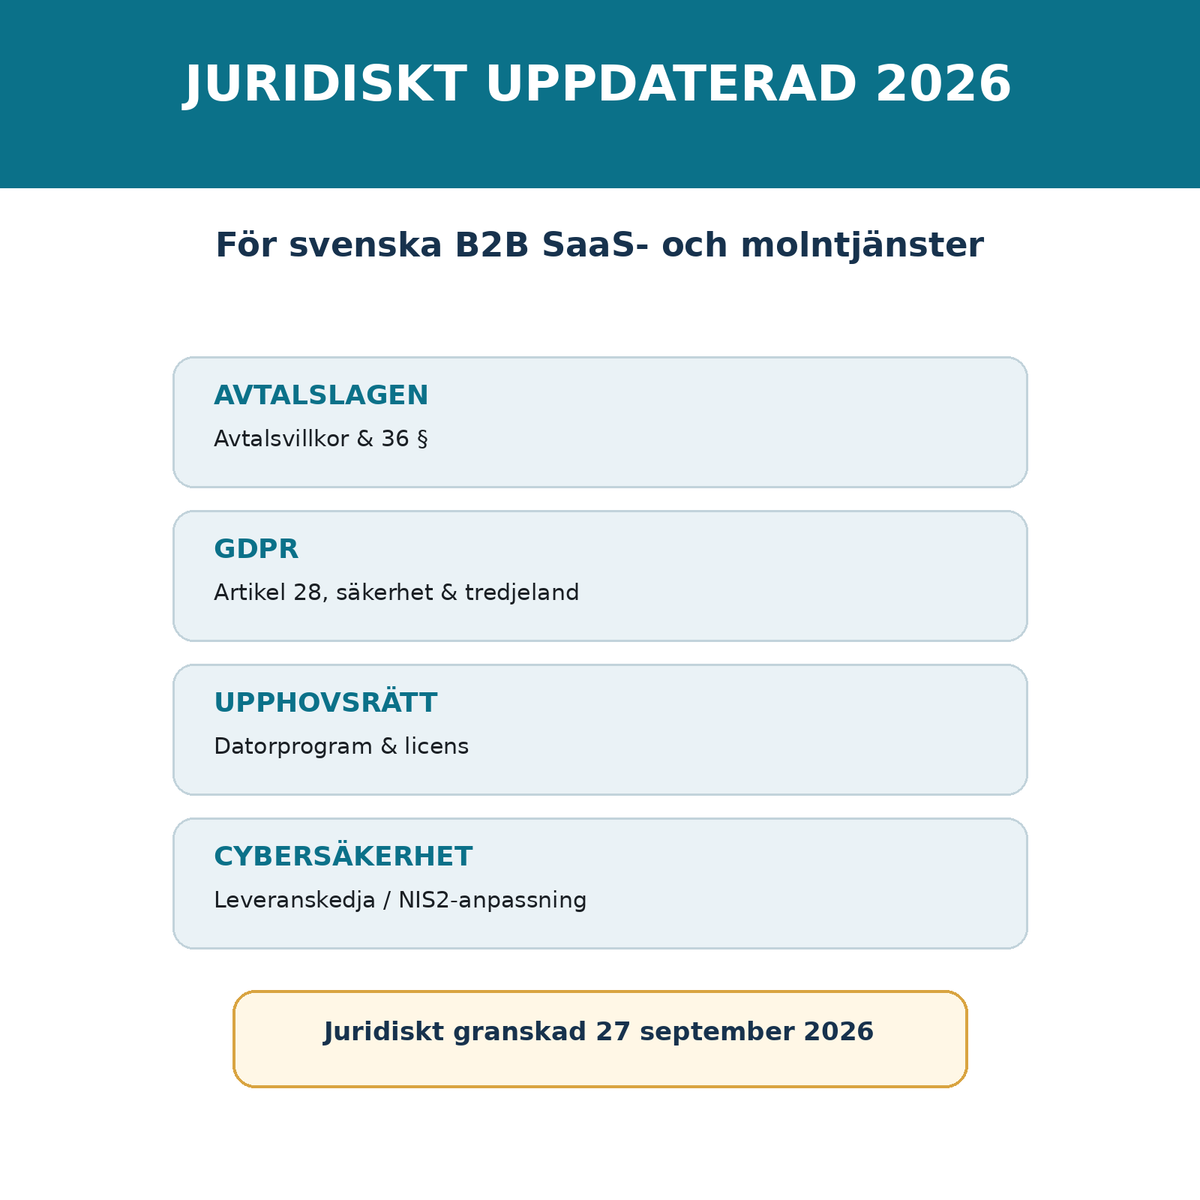
Juridiquement mis à jour pour 2026
La version 1.0 a été juridiquement examinée le 27 septembre 2026. Le modèle a été conçu en tenant compte notamment de :
- La loi sur les contrats (1915:218) – incluant la formation des contrats et l'article 36 sur les conditions contractuelles déraisonnables,
- La loi sur le droit d'auteur (1960:729) – y compris les règles concernant les programmes informatiques et l'octroi de licences,
- RGPD (UE) 2016/679 – notamment l'article 28 sur les sous-traitants, l'article 32 sur la sécurité et les règles sur les transferts vers des pays tiers,
- la législation suédoise complémentaire sur la protection des données,
- La loi sur la cybersécurité (2025:1506) – pertinente pour les contrats avec des activités couvertes par les règles NIS2.
Les orientations de l'Autorité suédoise de protection de la vie privée (Integritetsskyddsmyndigheten) sur les accords de sous-traitance et les transferts vers des pays tiers ont également été prises en compte.
Plafonds de responsabilité et répartition des risques – pas une valeur standard arbitraire
Le modèle contient des options pour les plafonds de responsabilité mais laisse le pourcentage lui-même ouvert à l'adaptation. Un plafond de responsabilité approprié dépend entre autres de la valeur du contrat, de la sensibilité des données, de l'activité du client, du cyber-risque, de la couverture d'assurance et du dommage éventuel. Le document rappelle donc à l'utilisateur d'évaluer particulièrement les exceptions pour, par exemple, la confidentialité, les violations de données à caractère personnel, les réclamations liées à la propriété intellectuelle ainsi que l'intention et la négligence grave.
À qui s'adresse ce contrat SaaS ?
Le modèle convient notamment aux :
- sociétés SaaS et entreprises de logiciels,
- startups et scaleups,
- sociétés de conseil en informatique vendant leurs propres services cloud,
- entreprises achetant des systèmes de gestion et des services en ligne,
- fournisseurs de systèmes CRM, RH, financiers, d'analyse et d'automatisation,
- entreprises ayant besoin d'un contrat standard pour des clients professionnels ou des appels d'offres.
Word et PDF
- 15 pages A4 conçues par des professionnels
- Fichier Word modifiable (DOCX)
- Version PDF
- 32 domaines contractuels
- 6 annexes intégrées
- Tableaux et champs à remplir prêts à l'emploi
- Clauses alternatives lorsque la répartition des risques doit être choisie
- Section signature
- Check-list juridique avant signature
- Sources juridiques et informations de version
Important concernant l'adaptation
Les contrats SaaS sont fortement influencés par le service concret et l'activité des parties. Une simple plateforme de projet et un service cloud critique pour la santé, la finance ou une activité essentielle à la société ne doivent pas avoir des conditions contractuelles identiques.
Le modèle doit donc être adapté en fonction de la fonctionnalité réelle, de la classification de l'information, des données client, du SLA, des sous-traitants, de la région d'exploitation, de la responsabilité, des assurances et d'éventuelles exigences sectorielles. Il s'agit d'une base contractuelle professionnelle mais qui ne remplace pas un conseil juridique individuel dans les affaires particulièrement complexes ou à haut risque.
Livraison numérique
Après l'achat, le client reçoit :
- SaaS_contrat_droit_suedois_2026.docx – modèle Word entièrement modifiable
- SaaS_contrat_droit_suedois_2026.pdf – version PDF prête à l'emploi
Le produit est livré numériquement. Aucun produit physique n'est envoyé.
Questions fréquemment posées
S'agit-il uniquement d'un contrat de licence ?
Non. Il s'agit d'un contrat SaaS complet avec spécification de service, SLA, RGPD/DPA, sécurité, sortie et conditions commerciales.
L'accord de sous-traitance est-il inclus ?
Oui. L'annexe 3 est une annexe sur le traitement des données (DPA) intégrée, adaptée à l'article 28 du RGPD.
Le contrat peut-il être utilisé par le fournisseur et le client ?
Oui. Les clauses sont conçues comme une base B2B équilibrée et plusieurs points de risque commercial contiennent des options sélectionnables.
Le contrat est-il adapté pour NIS2 ?
Le contrat contient une annexe de sécurité et des exigences pour la chaîne d'approvisionnement qui peuvent servir de base aux exigences des clients liées à NIS2. Une activité couverte par la loi sur la cybersécurité doit toutefois toujours adapter le contrat à sa propre analyse des risques et à d'éventuels règlements.
Puis-je tout modifier ?
Oui. La version Word est entièrement modifiable et contient des crochets et des tableaux clairs pour les éléments à adapter.