

Svenska Dokumentmallar
Säkerhetsloggning & Logggranskning – Loggpolicy, kontrollprotokoll och Excel | Word/PDF
Säkerhetsloggning & Logggranskning – Loggpolicy, kontrollprotokoll och Excel | Word/PDF
- صيغة الملفات
- DOCX, PDF, XLSX
- لغة المستندات
- Fem svenska arbetsmallar svensk guide och English User Guide
- عدد الملفات
- 7
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
Säkerhetsloggning & Logggranskning – ett komplett arbetsunderlag i Word, PDF och Excel. För svenska företag som behöver planera vad som ska loggas i IT-system, dokumentera säkerhetsloggarnas syfte och åtkomst, följa upp logghändelser, hantera avvikelser samt besluta om lagring och gallring.
Detta är administrativa och redigerbara dokumentmallar. Paketet samlar inte in råloggar, kopplas inte till SIEM, upptäcker inte intrång automatiskt, utför inte användarövervakning och fastställer inte på egen hand regelefterlevnad. Faktiska tekniska kontroller och juridiska bedömningar utförs av verksamhetens behöriga personer.
Vem har nytta av mallarna?
Passar IT-chefer, systemägare, säkerhetsansvariga, dataskydds- och kvalitetsfunktioner samt verksamheter som vill kunna visa hur granskningsansvar, riskbaserat kontrollurval, loggskydd och uppföljning har organiserats. Paketet är ett komplement till befintliga ärendeplattformar och tekniska loggsystem.
01. Paketets innehåll
15 leveransfiler i en digital ZIP: fem svenska arbetsmallar, svensk användarguide och English User Guide – samtliga sju dokument levererade som redigerbar Word (DOCX) och motsvarande sökbar PDF. Dessutom ingår en Excelarbetsbok (XLSX) med nio flikar. De 14 Word/PDF-filerna motsvarar sju olika dokument; de är inte 14 separata arbetsmallar.
02. Vad filerna innehåller
Loggpolicy och ansvarsmodell, loggkälle- och fältinventering, logggranskningsprotokoll, avvikelse- och eskaleringsunderlag, rutiner för logglagring, gallring och åtkomstkontroll, två användarguider samt Excelregister med dashboard. Materialet registrerar kontroll- och beslutsinformation, inte rå loggdata.
Vad filerna används till
| Dokument | Funktion | Format |
|---|---|---|
| 01 Säkerhetsloggning – loggpolicy & ansvar | Tydliggör ändamål, vilka system och händelser som loggas, roller, uppföljning, loggskydd och riskbaserade beslut. | DOCX + sökbar PDF |
| 02 Loggkällor & fältinventering | Registrera loggkälla, händelsetyper, tidsstämplar, identifierare, behörighet, skydd och motiverad retention. | DOCX + sökbar PDF |
| 03 Logggranskning – urval & protokoll | Planera stickprov, dokumentera faktisk granskning, avvikelser, säker evidens och nästa kontroll. | DOCX + sökbar PDF |
| 04 Loggavvikelse – utredning & eskalering | Separera misstanke från fakta, ange triage, säkra referenser och bedöm separat behov av incidenthantering. | DOCX + sökbar PDF |
| 05 Logglagring, gallring & behörighetskontroll | Besluta syfte, lagringstid, skydd, exporthantering och verifiera faktisk gallring och behörighetsöversyn. | DOCX + sökbar PDF |
| 06 Svensk användarguide | Arbetsgång för riskbaserad loggning, insyn, GDPR-avgränsningar och användning av Excel. | DOCX + sökbar PDF |
| 07 English User Guide | Engelsk användarinstruktion till de svenska huvudmallarna; ingen fullständig översättning. | DOCX + sökbar PDF |
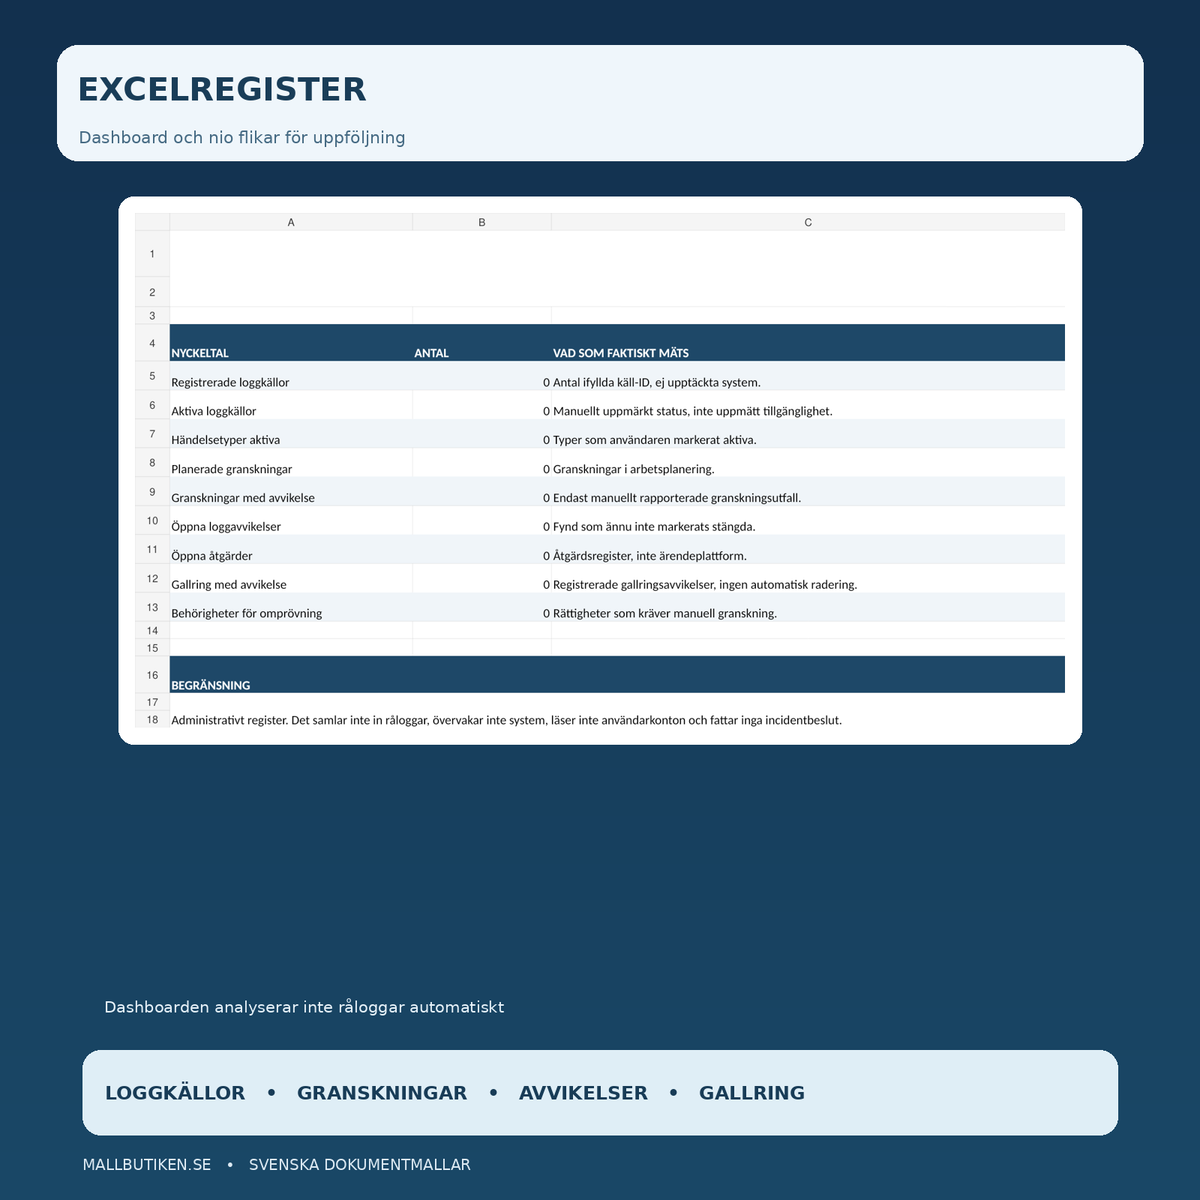
| 08 Excelregister | Nio flikar med dashboard, loggkällor, händelser, granskning, avvikelser, åtgärder, gallring och behörigheter. | XLSX |
Excelregister med nio flikar och dashboard
Arbetsboken innehåller Dashboard, Läs mig, Loggkällor, Händelsetyper, Granskningar, Avvikelser, Åtgärder, Gallring och Behörigheter. Använd loggkälla-ID, kontroll-ID, avvikelse-ID och bevisreferenser för spårbar koppling mellan händelsetyp, granskning och efterkontroll. Statusfält har val som exempelvis ”Pågår”, ”Avvikelse”, ”Stängd” eller ”Verifierad”, beroende på blad.
Dashboard sammanfattar nio nyckeltal som registrerade och aktiva loggkällor, öppna avvikelser, planerade granskningar, öppna åtgärder samt gallrings- och behörighetsärenden som kräver kontroll. Alla nyckeltal bygger enbart på manuellt registrerade uppgifter. Excel läser inte loggar, verifierar inte gallring och fattar inga incidentbeslut. Inga makron eller externa integrationer ingår.
Så använder du dokumentpaketet
- Beskriv ändamålet: dokumentera varför loggning behövs och vilken faktisk säkerhetsrisk eller kontroll den ska stödja.
- Inventera loggkällorna: ange system, händelsetyper, eventuella identifierare, tidszon, loggkvalitet och ansvarig funktion.
- Besluta om skydd och åtkomst: begränsa läs-, export-, ändrings- och raderingsbehörighet. Verifiera faktiskt tekniskt skydd mot manipulation.
- Bestäm granskningsmetod: använd dokumenterade, riskbaserade urval och intervall. Undvik obefogad personövervakning.
- Protokollför faktiskt genomförda kontroller: ange period, vem som granskat, källreferens, faktisk observation och eventuell avvikelse.
- Eskalerar vid behov: hantera misstänkta händelser och eventuella personuppgiftsincidenter i respektive särskild process.
- Ompröva lagring och behörigheter: dokumentera varför loggar sparas en viss tid och verifiera teknisk radering när den blir aktuell.
GDPR och svensk rätt – viktiga begränsningar
Loggar kan innehålla personuppgifter. Konto-ID, IP-adresser, användarhändelser och tidsstämplar kan medföra behandling av personuppgifter. GDPR artikel 5 ställer då krav på bland annat ändamålsbegränsning, uppgiftsminimering och lagringsminimering. Den personuppgiftsansvarige behöver bedöma laglig grund och nödvändig transparens samt skydda loggarna proportionerligt. Se GDPR hos EUR-Lex.
Artikel 32: när personuppgifter behandlas ska lämpliga tekniska och organisatoriska säkerhetsåtgärder vidtas utifrån riskerna. Säkerhetsloggning och logganalys kan vara lämpliga åtgärder, men det finns ingen generell GDPR-regel som föreskriver exakt loggintervall eller lagringstid för alla verksamheter. Se IMY:s vägledning om säkerhetsloggning och logganalys och IMY om säkerhetsåtgärder.
Särskilda branscher: inom exempelvis hälso- och sjukvård finns ytterligare regler om åtkomstloggning, systematiska kontroller och journalåtkomst. Mallpaketet är generell IT-dokumentation och är inte en fullständig tillämpning av patientdatalagen eller sektorsspecifika säkerhetsföreskrifter. Se IMY:s separata vägledning för vårdgivare.
Medarbetarintegritet: kontroll av användarhändelser ska inte automatiskt likställas med tillåten övervakning av anställda. En konkret och proportionerlig bedömning kan krävas med hänsyn till dataskydd, arbetsrätt, information och tillämpliga interna processer. Spara inte hemliga åtkomstuppgifter eller kopior av känsliga råloggar i dessa kontorsdokument.
Vanliga frågor
Vad är säkerhetsloggning?
Det är dokumentation av relevanta tekniska händelser som exempelvis inloggningar, administrativa ändringar och fel som kan vara viktiga för IT-säkerhet och utredningar. Vilka händelser som behöver loggas beror på risker och ändamål.
Vad är skillnaden mellan logginsamling och logggranskning?
Insamling innebär att ett tekniskt system lagrar händelser. Granskning innebär att en behörig funktion analyserar utvalda loggar och dokumenterar kontrollutfall och uppföljning. Mallarna stöder dokumentationen, inte den faktiska insamlingen eller analysen.
Hur länge måste IT-loggar sparas?
Det finns ingen generell tidsfrist som kan användas för alla säkerhetsloggar. Lagringstiden bestäms utifrån ändamål, risk, GDPR och eventuella särskilda lag- eller avtalskrav. Beslutet bör dokumenteras och omprövas.
Ingår automatisk sökning efter obehörig åtkomst?
Nej. Excel innehåller ett manuellt register; teknisk detektion, loggsökning och SIEM-integrationer ingår inte.
Kan logggranskningen utföras med en vanlig Excelmall?
Excel kan sammanfatta vilka kontroller som har planerats eller utförts samt vilka avvikelser som identifierats. Själva kontrollen av råloggar måste däremot ske på ett lämpligt och säkert sätt i riktiga system.
Är PDF-versionerna ifyllningsbara?
De är sökbara läs- och utskriftsversioner. Arbetsdokumenten redigeras i Word eller en kompatibel ordbehandlare. Interaktiva PDF-formulär utlovas inte.
Finns mallarna på engelska?
Huvudmallarna är svenska. En separat English User Guide ingår för att förklara användningen på engelska.
Är detta certifierad NIS2- eller ISO 27001-dokumentation?
Nej. Paketet är en samling administrativa arbetsmallar, inte någon officiell certifiering, teknisk säkerhetsrevision eller garanti för regeluppfyllelse.
Relaterade produkter
För driftövervakning och larmprioritering finns IT-driftövervakning & Larmhantering (kan vara opublicerad). För sårbarhetsbedömning och säkerhetsuppdateringar finns Patchhantering & Sårbarhetsregister (kan vara opublicerad). För separat planering av återställning finns Backupplan & Återläsningstest.
Produktfakta och digital leverans
Version 1.0, 29 oktober 2026. 15 kundfiler: 7 DOCX, 7 sökbara PDF och 1 XLSX i ZIP. Svensk juridisk utgångspunkt och separat engelsk användarguide. AI-assisterad kontroll mot officiella källor; ingen extern juristgranskning, ISO-certifiering eller faktiskt tekniskt säkerhetstest har gjorts. Den digitala leveransen kopplas och testas manuellt av butiksägaren före publicering.