
المصادقة متعددة العوامل في أنظمة التشغيل الصناعية وفق قواعد NIS2 السويدية – الموردون والطوارئ
دليل عملي لمتطلبات المصادقة متعددة العوامل في بيئات OT السويدية والوصول الإداري وعن بُعد والاستثناءات.

إجابة مختصرة: عندما تسري أحكام MCFFS 2026:11 ذات الصلة، تشترط الفقرة 17 من الفصل الرابع المصادقة متعددة العوامل للوصول الإداري إلى أجزاء IT وOT في بيئة الإنتاج، ولوصول الموظفين والموردين من الشبكات الخارجية. أما أنواع الوصول الأخرى فيجب تقييم الحاجة إليها ومعالجتها، ولا يُفترض أن كل دخول محلي للمشغل يخضع للحكم نفسه.
على من تنطبق القواعد؟
يجب أولاً التأكد من خضوع الجهة لقانون الأمن السيبراني السويدي (2025:1506) ولأحكام اللائحة المعنية. قد تشمل الجهات قطاعات الطاقة والمياه والتصنيع، لكن مجرد امتلاك معدات صناعية لا يعني تلقائيًا الخضوع لهذه الالتزامات.
استثناء مهم: وفق الفصل الأول المادة 1، تخضع الجهات التي تعمل حصريًا في قطاعات محددة، ومنها بعض الخدمات الرقمية وخدمات إدارة تقنية المعلومات بين الشركات، لحكم تدريب الإدارة فقط ضمن هذه اللائحة تحديدًا. وقد تبقى قواعد أخرى أو أشد انطباقًا.
جدول قرار MFA في OT
| حالة الوصول | التقييم وفق الفصل الرابع المادة 17 |
|---|---|
| إدارة الأنظمة في جزء OT للإنتاج | المصادقة متعددة العوامل مطلوبة. |
| موظف أو مورد يدخل من شبكة خارجية | المصادقة متعددة العوامل مطلوبة للوصول إلى البيئة الرقمية. |
| نظام IT يعالج معلومات تحتاج حماية معززة | المصادقة متعددة العوامل مطلوبة. |
| مشغل محلي دون صلاحية إدارية | تقييم الحاجة وتوثيق القرار دون افتراض انطباق الحكم الصريح نفسه تلقائيًا. |
خطوات توثيق الوصول الآمن
- التحقق من الجهة القانونية والقطاع ونطاق القانون واللائحة.
- حصر طرق الدخول وأجزاء IT وOT والحسابات الإدارية ووصول الموردين دون نشر مخططات حساسة.
- تصنيف كل طريقة دخول وتوثيق السند القانوني والمسؤول عن القرار.
- اختبار تنفيذ المصادقة فعليًا؛ فوجود سياسة مكتوبة لا يثبت التنفيذ.
- تقييد صلاحيات المورد ومدة الوصول وإغلاق الحساب ومراجعة السجلات.
- توثيق أوجه القصور والمسؤول والموعد وإعادة الاختبار وقرار الإدارة في سجل محمي.
وصول الطوارئ ليس استثناءً عامًا
يلزم إعداد إجراء طوارئ معتمد ومجرّب عند تعطل خدمة الهوية. لا يشكل الحساب الاحتياطي أو منفذ الخدمة المحلي إعفاءً تلقائيًا من إلزام MFA. ينبغي فحص المصادقة الاحتياطية والصلاحيات المؤقتة والرقابة المزدوجة وسجل التدقيق. يجوز لهيئة FRA السويدية منح استثناء فردي لأسباب خاصة وفق الفصل السابع المادة 1؛ قبول المخاطر داخليًا ليس إعفاءً قانونيًا.
مثالان عمليان
مثال 1 – صيانة محطة مياه عن بُعد: يدير فني مورد خادم تحكم عبر VPN. يُختبر MFA للوصول الخارجي والإداري، مع تقييد الصلاحيات ومراجعة السجلات بعد العمل.
مثال 2 – لوحة HMI محلية: يعمل مشغل بلا صلاحيات إدارية أو اتصال خارجي. يلزم تقييم مستقل للحاجة إلى MFA وحماية الإعدادات من التغيير غير المصرح به.
أسئلة شائعة
هل يحتاج كل PLC أو HMI إلى نافذة MFA منفصلة؟
ليس بالضرورة. يجب تقييم مسار الوصول والصلاحية وقد تتحقق الحماية عبر بوابة وصول مناسبة.
هل يجوز للمورد استخدام حساب خدمة مشترك دائم؟
ينشئ ذلك مخاطر في التتبع. يجب تقييم الهوية والحد الأدنى للصلاحيات والمدة والسجلات وفق المواد 14–17 و21.
هل تستطيع الشركة إلغاء MFA بسبب جهاز قديم؟
لا يرفع قرار داخلي التزامًا ملزمًا. ينبغي بحث حل متوافق وإمكانية استثناء رسمي وفق الفصل السابع المادة 1.
المصادر والحدود القانونية
Cybersecurity Act (2025:1506) · NCSC/FRA: MCFFS 2026:11 · MCFFS 2026:11, full wording.
مراجعة تحريرية قانونية: 13 نوفمبر 2026. معلومات عامة عن القانون السويدي، وليست تدقيقًا تقنيًا أو استشارة قانونية فردية.
ابدأ بتقييم نطاق التطبيق: قبل تحديد ضوابط الوصول في بيئات OT، تحقق مما إذا كانت المؤسسة خاضعة لقانون الأمن السيبراني السويدي وما هو دورها. اقرأ ما المؤسسات المشمولة بـ NIS2 وقانون الأمن السيبراني السويدي؟.
نماذج مستندات عملية
اعثر على حزمة Word وPDF وExcel القابلة للتحرير: المصادقة متعددة العوامل (MFA) لـ NIS2 في تكنولوجيا التشغيل (OT) 2026 – وصول الموردين، الوصول في حالات الطوارئ وسجل التحكم | Word/PDF/Excel. راجع تفاصيل المنتج للملفات المشمولة.
القوالب المذكورة في المقال
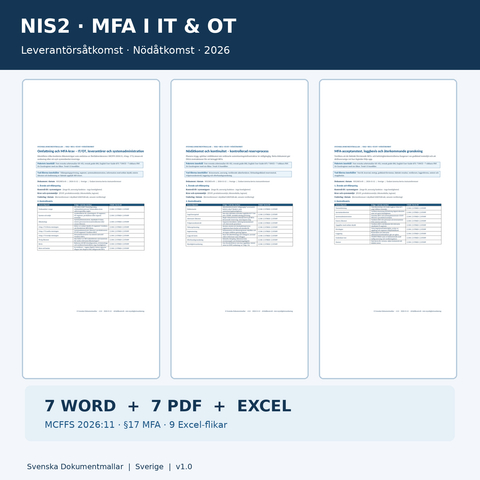
المصادقة متعددة العوامل (MFA) لـ NIS2 في تكنولوجيا التشغيل (OT) 2026 – وصول الموردين، الوصول في حالات الطوارئ وسجل التحكم | Word/PDF/Excel
Word/PDF/Excel
79 SEK
عرض القالب: المصادقة متعددة العوامل (MFA) لـ NIS2 في تكنولوجيا التشغيل (OT) 2026 – وصول الموردين، الوصول في حالات الطوارئ وسجل التحكم | Word/PDF/Excel
تعمّق في الموضوع
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
ما هي الشركات التي يشملها توجيه NIS2 وقانون الأمن السيبراني؟
تُقيم المؤسسات السويدية مدى خضوعها لقانون الأمن السيبراني بناءً على: القطاع، ومقر التأسيس، والحجم، والحالات الخاصة، وما إذا كانت جهة فاعلة أساسية أ...


