Svenska Dokumentmallar
المصادقة متعددة العوامل (MFA) لـ NIS2 في تكنولوجيا التشغيل (OT) 2026 – وصول الموردين، الوصول في حالات الطوارئ وسجل التحكم | Word/PDF/Excel
المصادقة متعددة العوامل (MFA) لـ NIS2 في تكنولوجيا التشغيل (OT) 2026 – وصول الموردين، الوصول في حالات الطوارئ وسجل التحكم | Word/PDF/Excel
- صيغة الملفات
- DOCX, PDF, XLSX
- لغة المستندات
- خمسة نماذج عمل سويدية + دليل مستخدم سويدي، دليل مستخدم إنجليزي لنماذج سويدية وسجل إكسل سويدي
- عدد الملفات
- 7
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
هل لديكم مسؤولو أنظمة أو فنيو صيانة خارجيون أو حسابات احتياطية يمكنهم الوصول إلى بيئة الإنتاج؟ تجعل اللوائح السويدية الجديدة من المهم إمكانية توضيح أين يلزم استخدام المصادقة متعددة العوامل (MFA)، وأين تم التحقق منها، وماذا يحدث عندما يفشل مسار وصول في اجتياز الفحص. تساعد حزمة Word/PDF/Excel المتخصصة هذه المؤسسات على توثيق المصادقة متعددة العوامل لقطاعات تكنولوجيا المعلومات/تكنولوجيا التشغيل (IT/OT)، والوصول عن بُعد للموردين، ودورة حياة الحسابات، والوصول الآمن في حالات الطوارئ، والانحرافات، وإعادة الفحص.
الإطار التنظيمي الحالي: دخل قانون الأمن السيبراني (2025:1506) حيز التنفيذ في 15 يناير 2026. يسري MCFFS 2026:11 اعتبارًا من 1 أكتوبر 2026 ويتضمن التزامات محددة في الباب 4، الفقرات 14-17، مع متطلب خاص بالمصادقة متعددة العوامل في الفقرة 17. لا يحل قبول المخاطر الداخلي للشركة محل اللوائح الملزمة.
محتويات الحزمة
01 النطاق ومتطلبات المصادقة متعددة العوامل – تكنولوجيا المعلومات، تكنولوجيا التشغيل، الإدارة، والشبكة الخارجية. 02 الحسابات ذات الامتيازات والوصول للموردين. 03 الوصول في حالات الطوارئ وعملية الاحتياط الخاضعة للرقابة. 04 قصور المصادقة متعددة العوامل، التصحيح، ومسألة الاستثناء من السلطات في حال انطباقها. 05 اختبار قبول المصادقة متعددة العوامل، الأدلة، وإعادة الفحص. 06 دليل المستخدم باللغة السويدية. 07 دليل المستخدم باللغة الإنجليزية لنماذج العمل السويدية. يتم تسليم الوثائق السبع كملفات Word (DOCX) قابلة للتعديل وPDF قابلة للبحث والطباعة. 08 سجل Excel مكون من تسع أوراق. إجمالي 15 ملفًا للعميل: 7 DOCX + 7 PDF + 1 XLSX.
محتويات الملفات
مصفوفة تحقق للفقرة 17 من الباب 4 للوائح، تصنيف مسارات الوصول، سجلللوجولات الوصول ذات الامتيازات، صلاحيات المورد وفترة المهمة، أدلة تكوين المصادقة متعددة العوامل، الانحرافات، عملية الطوارئ المحمية، إعادة الفحص الموثقة، مسار التدقيق، والمسؤول عن الإجراءات التصحيحية. يحتوي كل نموذج عمل على إشارات توقف خاصة وسجل للقرارات/الأدلة. يتضمن ملف Excel خيارات الحالة، ثمانية عدادات، وتمييزًا واضحًا بين الإجراء الداخلي وطلب الاستثناء الرسمي من FRA.
من يحتاج إلى حزمة الوثائق؟
المؤسسات السويدية الخاضعة لقانون الأمن السيبراني ولوائح MCFFS 2026:11، لا سيما قطاعات الطاقة والمياه والصناعة والنقل والرعاية الصحية والبنية التحتية الرقمية وغيرها من المنظمات التي تضم قطاعات تكنولوجيا المعلومات/تكنولوجيا التشغيل (IT/OT). يمكن أيضًا لمسؤولي أمن المؤسسة، وأصحاب الأنظمة، ومسؤولي تكنولوجيا المعلومات/تكنولوجيا التشغيل، ووظائف IAM/PAM، ومزودي التشغيل، والتدقيق الداخلي استخدام هيكل التوثيق. لا تخضع جميع الشركات لقواعد NIS2؛ ويجب التحقق أولًا من مدى انطباقها.
قيد مهم حسب القطاع (MCFFS 2026:11، الفصل الأول، المادة 1): بالنسبة للجهات التي تعمل حصريًا في البنية التحتية الرقمية أو مقدمي الخدمات الرقمية أو إدارة خدمات تكنولوجيا المعلومات والاتصالات بين الشركات أو خدمات البريد والتوصيل أو قطاع الفضاء، لا يسري من هذه اللائحة تحديدًا سوى الفصل الثاني، المادة 1، بشأن تدريب الإدارة. وقد تنطبق التزامات أخرى. تحقق من جميع الأنشطة القطاعية الفعلية قبل اعتبار ضوابط MFA في الحزمة قائمةً بالالتزامات الملزمة.
ملفًا بملف – سير العمل
| الوثيقة | الوظيفة العملية | التنسيق |
|---|---|---|
| 01 مدى الانطباق ومتطلبات المصادقة متعددة العوامل | التحقق من نطاق القانون، بيئة الإنتاج، إدارة تكنولوجيا المعلومات/تكنولوجيا التشغيل، المعلومات المحمية، والوصول الخارجي. | Word بالسويدية + PDF قابل للبحث |
| 02 الامتيازات والموردون | أساس للإدارة المقيدة للأنظمة، حقوق الموردين المحدودة، دورة حياة الحسابات، ومعرف الأدلة. | Word بالسويدية + PDF |
| 03 الوصول في حالات الطوارئ | توثيق عملية احتياطية موثقة ومراقبة مسبقًا دون تعليمات لتجاوز المصادقة متعددة العوامل. | Word بالسويدية + PDF |
| 04 القصور ومسألة الاستثناء | تسجيل عدم كفاية المصادقة متعددة العوامل، التصحيح، الوظيفة المسؤولة، والطلب الرسمي المنفصل إلى FRA في حال انطباقه. | Word بالسويدية + PDF |
| 05 القبول وإعادة الفحص | تخطيط اختبارات التحقق المعتمدة، مسارات السجلات، والتحقق دون الاختبار في بيئة تكنولوجيا تشغيل حقيقية دون تصريح. | Word بالسويدية + PDF |
| 06 دليل المستخدم باللغة السويدية | خطوة بخطوة، المصادر القانونية، وستة سيناريوهات فحص توضيحية. | Word بالسويدية + PDF |
| 07 دليل المستخدم باللغة الإنجليزية | تعليمات باللغة الإنجليزية لنماذج العمل السويدية الخمسة. نماذج العمل غير مترجمة إلى الإنجليزية. | Word بالإنجليزية + PDF |
| 08 سجل Excel | تسع أوراق: الأنظمة، متطلبات المصادقة متعددة العوامل، الامتيازات، الموردون، الوصول في حالات الطوارئ، الانحرافات، الإجراءات، نظرة عامة، والتعليمات. | XLSX بالسويدية |
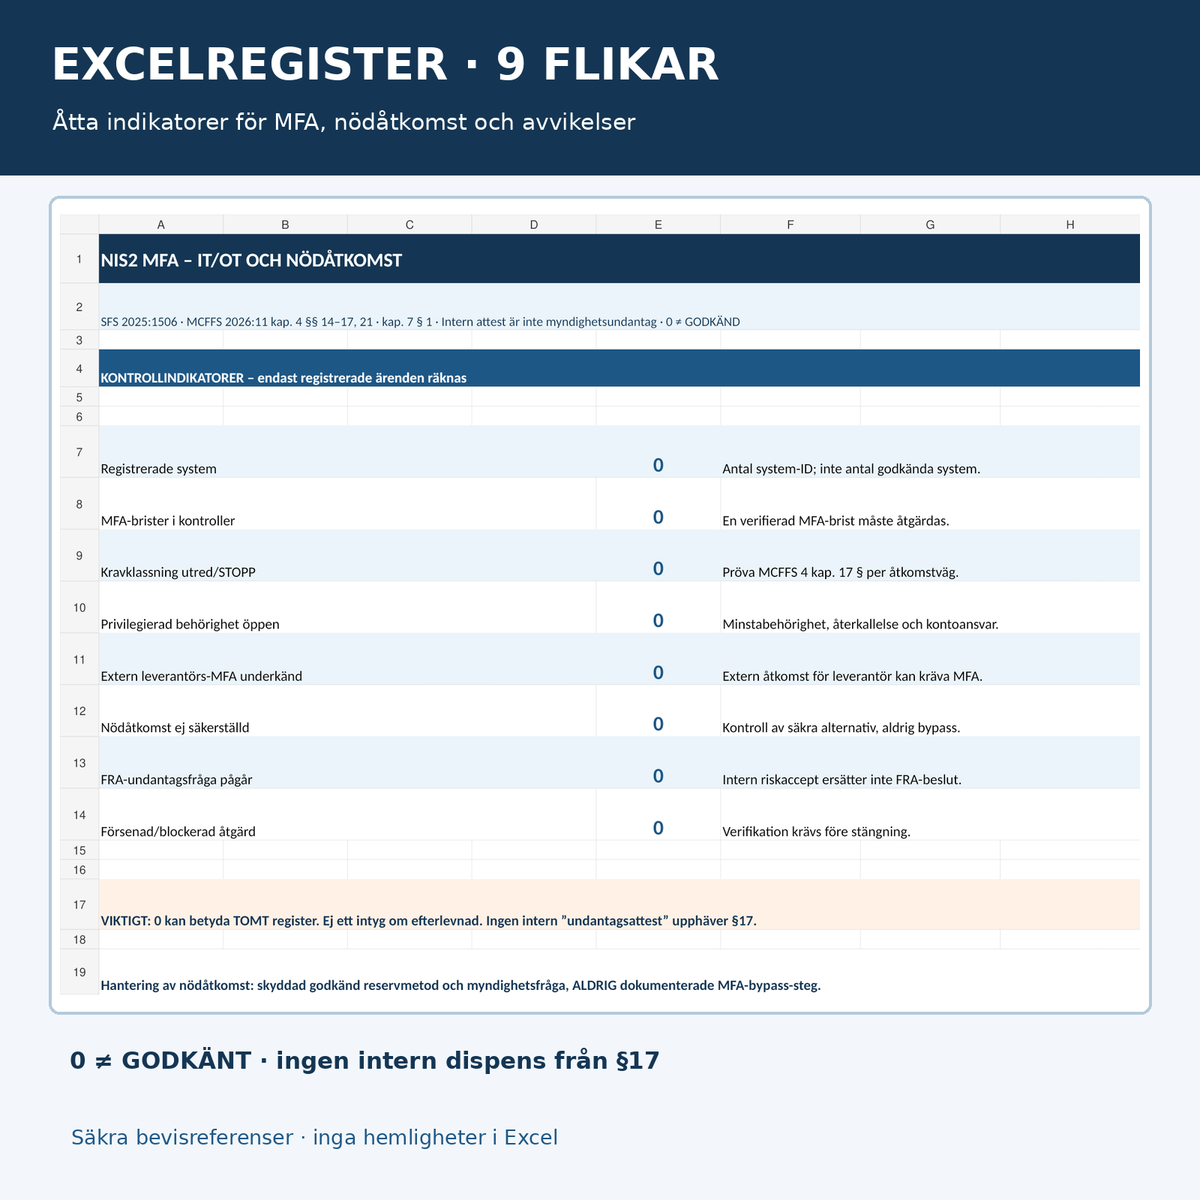
Excel: تسع أوراق وثمانية مؤشرات تحقق
الأنظمة، متطلبات المصادقة متعددة العوامل، الامتيازات، الموردون، الوصول في حالات الطوارئ، الانحرافات، الإجراءات، نظرة عامة، واقرأني. يوضح التجميع القائم على المعادلات، من بين أمور أخرى، الأنظمة المسجلة، وفحوصات المصادقة متعددة العوامل الفاشلة، وتصنيفات المتطلبات المفتوحة، وقصور الامتيازات، ووصول الموردين الفاشل، وعملية الطوارئ غير الكافية، وطلبات FRA الجارية، والإجراءات المتأخرة أو المحظورة.
تم التحقق من المعادلات، وقوائم الحالة، والأوراق التسع من خلال اختبارات سيناريوهات اصطناعية. تمت إزالة مهام الاختبار من نسخة العميل. الصفر في نظرة عامة فارغة لا يعني أن المنظمة تستوفي اللوائح.
ماذا تتطلب اللوائح السويدية؟
قانون الأمن السيبراني (2025:1506)، الباب 2، الفقرة 3 يتضمن متطلبات بشأن تدابير أمنية مناسبة ومتناسبة بناءً على تقييم شامل للمخاطر، بما في ذلك مراقبة الوصول والمصادقة. اقرأ القانون لدى البرلمان السويدي.
MCFFS 2026:11، الباب 4، الفقرة 17 يتضمن متطلبات محددة للمصادقة متعددة العوامل للوصول إلى قطاعات تكنولوجيا المعلومات التي تحتوي على معلومات تحتاج إلى حماية إضافية، ولـ الوصول الإداري للأنظمة إلى قطاعات تكنولوجيا المعلومات/تكنولوجيا التشغيل في بيئة الإنتاج، وكذلك لوصول الموظفين والموردين إلى البيئة الرقمية عبر الشبكة الخارجية. يجب تحديد الحاجة إلى المصادقة متعددة العوامل للوصول الآخر والتعامل معها.
الفقرات 14-16 من الباب 4 تتناول دورة حياة الهويات، وحظر الوصول الذي انتهى، وحقوق الإدارة المقيدة، والفصل بين بيانات مصادقة بيئات الإنتاج والاختبار. الفقرات 20-21 من الباب 4 تتناول مراقبة الأمن وتسجيل الأحداث. اقرأ MCFFS 2026:11 بالكامل.
ملاحظة هامة بشأن الاستثناءات: وفقًا لـ الباب 7، الفقرة 1 من MCFFS 2026:11، يمكن لوكالة الراديو الدفاعية (FRA) في حالات فردية، وإذا كانت هناك أسباب خاصة، أن تسمح باستثناءات من اللوائح. وهذا ليس هو نفسه أن المؤسسة يمكنها الموافقة بنفسها على تجاوز المصادقة متعددة العوامل أو استبدال اللوائح بقبول مخاطر موقع.
المادة 21.2 (حتى) من توجيه NIS2 هي خلفية قانونية أوروبية ذات صلة بشأن مراقبة الوصول والمصادقة متعددة العوامل/المستمرة حيثما كان ذلك مناسبًا. ومع ذلك، يجب التحقق من اللوائح السويدية مباشرة. اقرأ التوجيه (EU) 2022/2555 و مجموعة لوائح NCSC.
كيفية استخدام الحزمة
- التحقق مما إذا كانت المنظمة والنظام خاضعين لقانون الأمن السيبراني وأي لوائح قطاعية.
- رسم خرائط قطاعات تكنولوجيا المعلومات/تكنولوجيا التشغيل (IT/OT) المتأثرة وتحديد كل مسار وصول يجب مراقبته وفقًا للفقرة 17 من الباب 4.
- مراجعة حسابات الإدارة والموردين، وفترة الصلاحية، وإنهاء الهوية، وأدلة المتابعة.
- التحقق من المصادقة متعددة العوامل التقنية في عملية اختبار معتمدة وتوثيق مراجع الأدلة الآمنة فقط.
- التحقيق في القصور ومعالجته. إجراء فحص قانوني منفصل إذا طُرحت مسألة استثناء رسمي من السلطات.
- توثيق الوصول في حالات الطوارئ الذي يستوفي المتطلبات ذات الصلة – دون بيانات وصول حساسة في النماذج.
- المتابعة باختبار إعادة الفحص ومؤشرات الحالة الثمانية في سجل Excel.
الأسئلة الشائعة
هل المصادقة متعددة العوامل إلزامية دائمًا للمسؤولين في تكنولوجيا تشغيل الإنتاج؟
تتطلب الفقرة 17 من الباب 4 من MCFFS 2026:11 المصادقة متعددة العوامل للوصول الإداري للأنظمة إلى قطاعات تكنولوجيا التشغيل في بيئة الإنتاج لدى المؤسسات الخاضعة للوائح. تحقق من التطبيق الفعلي وأي تعامل خاص من السلطات.
هل المصادقة متعددة العوامل على اتصال VPN كافية؟
ليس بالضرورة. يشمل كلا الوصول الخارجي والوصول الإداري للأنظمة قواعد يجب التحقق منها بناءً على مسار الوصول الفعلي لكل منهما.
هل يمكننا الموافقة على استثناء داخلي للمصادقة متعددة العوامل في Excel؟
لا. قرار المخاطر الداخلي لا يلغي المتطلبات الإلزامية. يجب التعامل مع أي استثناء وفقًا للفقرة 1 من الباب 7 من FRA بموجب شروطها القانونية.
هل تحتوي الملفات على كلمات مرور أو أكواد احتياطية للمصادقة متعددة العوامل أو تجاوزًا تقنيًا؟
لا. صُمم النموذج لتوثيق الوصول المصرح به ومراجع الأدلة الآمنة، وليس للكشف عن الحماية أو تجاوزها.
هل هذا طلب رسمي جاهز إلى FRA؟
لا. الوثيقة 04 هي نموذج داخلي للتصحيح والتقييم، وليست نموذج طلب رسمي أو قرارًا من السلطات.
هل يمكن لـ Excel التحقق تقنيًا مما إذا كانت المصادقة متعددة العوامل تعمل؟
لا. يعرض Excel حالات مسجلة يدويًا. يجب إجراء الفحص التقني الفعلي من قبل موظفين مخولين في بيئة معتمدة.
هل ملفات PDF قابلة للتعبئة؟
ملفات PDF قابلة للبحث والطباعة ولكنها ليست نماذج تفاعلية. قم بتعديل أصول Word وExcel.
هل النماذج متوفرة باللغة الإنجليزية؟
نماذج العمل الخمسة وملف Excel باللغة السويدية. يوضح دليل المستخدم باللغة الإنجليزية كيفية استخدام الملفات.
نماذج الوثائق ذات الصلة
حزمة نماذج NIS2 – قانون الأمن السيبراني للحوكمة الشاملة الأوسع. مراجعة الصلاحيات ومراقبة الوصول لمراقبة الوصول العامة. NIS2 – شهادة الأمن السيبراني للمورد لمتابعة الموردين على نطاق واسع. هذا المنتج أكثر تخصصًا: متطلبات المصادقة متعددة العوامل الملزمة في تكنولوجيا المعلومات/تكنولوجيا التشغيل، والوصول الفعلي للموردين، وعملية الطوارئ الخاضعة للرقابة.
الإصدار والشفافية القانونية
الإصدار 1.0 · 12 نوفمبر 2026 · السويد. مراجعة المصادر بمساعدة الذكاء الاصطناعي مقابل SFS 2025:1506، وMCFFS 2026:11، وتوجيه NIS2 للاتحاد الأوروبي، ومعلومات السلطات من NCSC/FRA. لم يتم إجراء أي مراجعة قانونية خارجية، أو اختبار أمن حقيقي لتكنولوجيا المعلومات/تكنولوجيا التشغيل، أو استثناء من السلطات، أو تدقيق IAM، أو شهادة رسمية. تتحمل المؤسسة الفردية مسؤولية التطبيق القانوني والتقني والتعامل الآمن مع الأدلة. المنتج نشط في Shopify وملف ZIP مرتبط بتطبيق Digital Products. لم يتم التحقق بعد من عملية شراء تجريبية مستقلة أو تنزيل العميل.