Svenska Dokumentmallar
حزمة نماذج NIS2 – قانون الأمن السيبراني 2026 Word/PDF
حزمة نماذج NIS2 – قانون الأمن السيبراني 2026 Word/PDF
- صيغة الملفات
- DOCX, PDF
- لغة المستندات
- السويدية
- عدد الملفات
- 15
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
حزمة نماذج NIS2 للمؤسسات السويدية – Word و PDF
تم إعداد حزمة نماذج NIS2 الشاملة هذه للشركات والمنظمات والجهات الفاعلة الأخرى التي تحتاج إلى هيكلة وتوثيق عملها في مجال الأمن السيبراني وفقاً لـ قانون الأمن السيبراني السويدي (2025:1506) والتنفيذ السويدي لتوجيه NIS2.
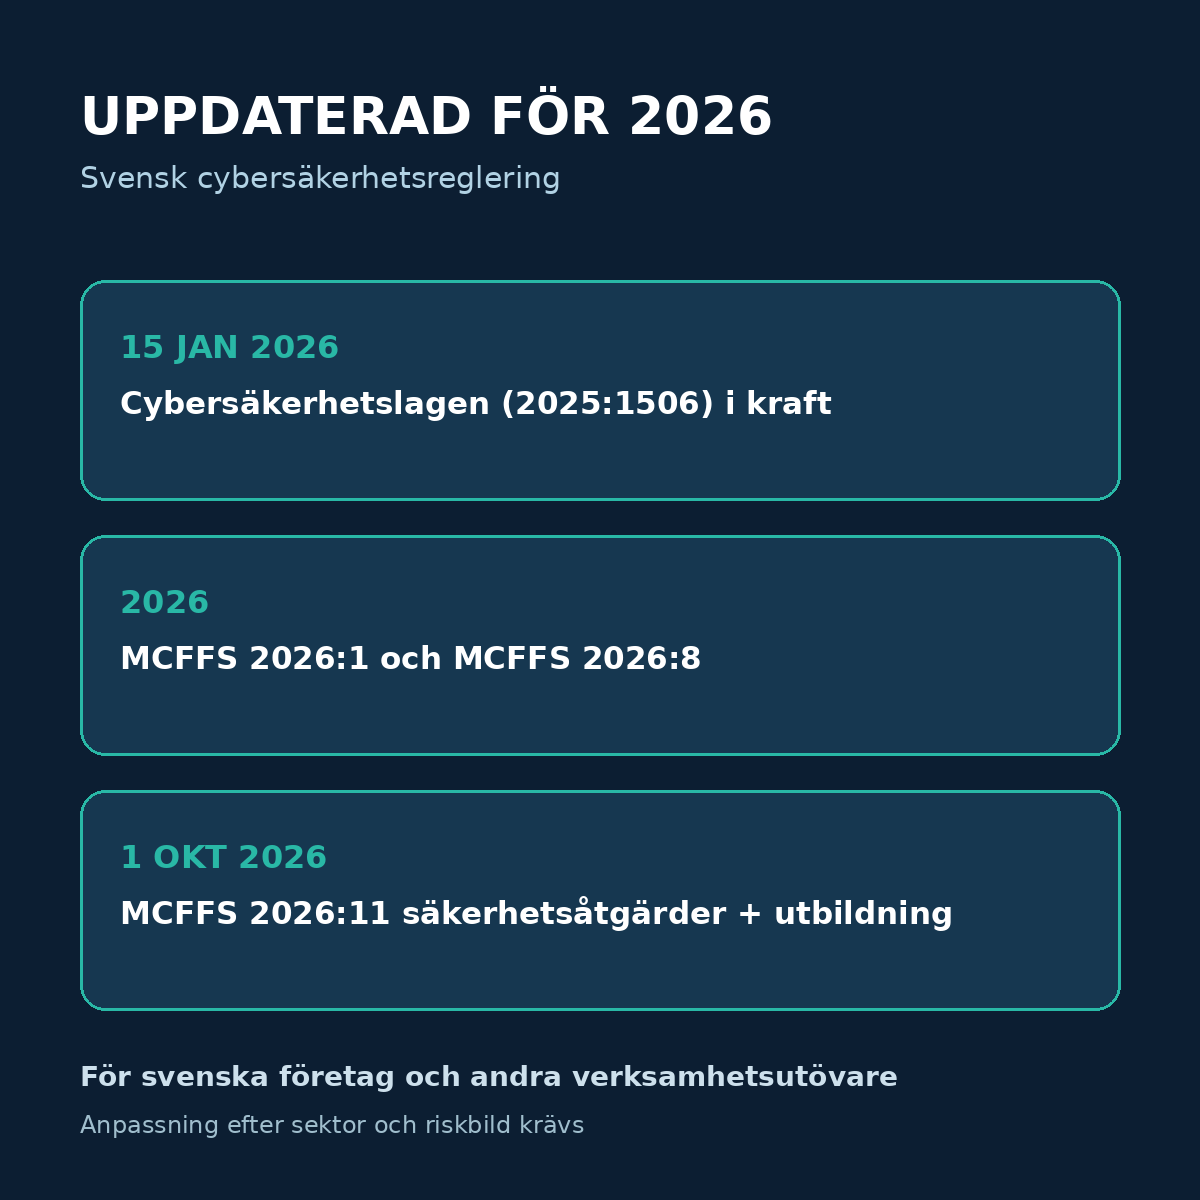
تحتوي الحزمة على 15 نموذجاً متكاملاً للوثائق، وقوائم مراجعة، ووثائق دعم القرار في ملف Word مصمم باحترافية وقابل للتحرير، بالإضافة إلى نسخة PDF جاهزة. تم تحديث المواد لتتوافق مع القواعد السارية خلال عام 2026، كما أنها مهيكلة مع مراعاة MCFFS 2026:11، السارية منذ 1 أكتوبر 2026، والتي تحدد المتطلبات والتوصيات العامة بشأن تدابير الأمن وتدريب الإدارة.
ستحصل على نسختي Word (DOCX) و PDF. نسخة Word قابلة للتحرير بالكامل بحيث يمكن تكييف اسم المؤسسة، والأدوار، ومستويات المخاطر، والأنظمة، والموردين، والمسؤولين، والقرارات. يمكن استخدام نسخة PDF كمرجع أو للطباعة أو كوثيقة داعمة أثناء المراجعات الداخلية.
محتويات الحزمة
15 نموذجاً وقائمة مراجعة متكاملة مجمعة في وثيقة واحدة من 22 صفحة، بتنسيقين مختلفين. هذه ليست 15 ملف Word منفصل.
- 1 DOCX: نسخة Word قابلة للتحرير من حزمة النماذج بأكملها.
- 1 PDF: وثيقة مماثلة للقراءة والطباعة.
- 1 ZIP: تنزيل مجمع يحتوي على نسختي Word و PDF.
- اللغة: السويدية. إصدار الوثيقة: 1.0 (2026).
توفر Digital Products ثلاثة ملحقات للتنزيل: ملف ZIP بالإضافة إلى ملفي DOCX و PDF بشكل منفصل. لا يتم تضمين أي مصنف Excel.
محتوى الملفات
تحتوي نسختي Word و PDF على نفس الأجزاء العملية الـ 15 المتكاملة. وهي تساعد المؤسسة على تقييم التطبيق، والتخطيط لتدابير الأمن، وتوثيق المخاطر، ومتابعة القرارات. يتم ملء الوثائق وتكييفها من قبل المؤسسة المعنية.
- تقييم التطبيق وتصنيف النشاط – دعم لتوثيق ما إذا كان النشاط مشمولاً بقانون الأمن السيبراني، والقطاع/القطاع الفرعي، والتصنيف، والرقابة ذات الصلة.
- سياسة الأمن السيبراني وأمن المعلومات – الأهداف، والمبادئ، والمسؤوليات، وتوجه الإدارة، والمتابعة.
- منهجية إدارة المخاطر – نموذج لتحديد وتحليل وتقييم ومعالجة وقبول مخاطر الأمن السيبراني.
- سجل المخاطر وخطة الإجراءات – جدول عملي للأصول، والتهديدات، ونقاط الضعف، والتأثير، والاحتمالية، والإجراء، والمسؤول، والموعد النهائي.
- خطة إدارة الحوادث – الأدوار، والتصنيف، والتصعيد، والاحتواء، والتعافي، وتحليل الأسباب الجذرية، والدروس المستفادة.
- الإبلاغ عن الحوادث خلال 24/72 ساعة والتقرير النهائي – نماذج جاهزة للإخطار، والبلاغ عن الحادث، والتقرير النهائي.
- خطة استمرارية الأعمال وإدارة الأزمات – دعم لتحديد الأولويات، وRTO، وRPO، والنسخ الاحتياطي، وحلول الطوارئ، وتفعيل الأزمات، والتدريبات.
- أمن الموردين وسلسلة التوريد – العناية الواجبة، والأهمية، والموردين الفرعيين، والاستمرارية، والمتابعة.
- ملحق الأمن لاتفاقيات الموردين – بنود تعاقدية بشأن الحوادث، والوصول، والتسجيل (Logging)، ونقاط الضعف، والاستمرارية، والمراجعة، والموردين الفرعيين، والخروج.
- التطوير الآمن، والاستحواذ، وإدارة التغيير – متطلبات المشتريات، والتطوير، والتهيئة، والتصحيح، والتغييرات.
- المتابعة، ومقاييس الأداء، والتقييم الداخلي – مؤشرات الأداء الرئيسية (KPI/KRI)، والقيم المستهدفة، والاتجاهات، والمسؤوليات، وتدابير التحسين.
- النظافة السيبرانية وخطة التدريب – مخصصة للموظفين، ومسؤولي تكنولوجيا المعلومات، وفريق الحوادث، والإدارة.
- التشفير، والمصادقة، والاتصال الآمن – قواعد المصادقة متعددة العوامل (MFA)، والتشفير، وإدارة المفاتيح، واتصالات الطوارئ.
- أمن الأفراد، والوصول، والأصول – ملكية الأنظمة والمعلومات، والصلاحيات، وعملية دخول/نقل/خروج الموظفين (Joiner-Mover-Leaver).
- المراجعة السنوية للإدارة بشأن الأمن السيبراني – وثيقة جاهزة للمتابعة الموثقة للإدارة والقرارات.
متوافقة مع قانون الأمن السيبراني لعام 2026
دخل قانون الأمن السيبراني حيز التنفيذ في 15 يناير 2026. بالنسبة للمؤسسات المشمولة بالقانون، يجب أن يعتمد العمل الأمني على منظور شامل للمخاطر وأن يشمل تدابير أمنية تقنية وتشغيلية وتنظيمية مناسبة ومتناسبة.
تم بناء حزمة النماذج حول المجالات المركزية التي يتطلب القانون من الجهات الفاعلة المعنية إدارتها، بما في ذلك تحليل المخاطر، وإدارة الحوادث، والاستمرارية، وسلاسل التوريد، والاستحواذ الآمن على الأنظمة، ومتابعة تدابير الأمن، والنظافة السيبرانية، والتدريب، والتشفير، والتحكم في الوصول، والمصادقة.
دعم مدمج للإبلاغ عن الحوادث
في حالة وقوع حادث كبير، تفرض اللوائح التزامات زمنية حرجة. لذا تحتوي الحزمة على نماذج ونقاط مراقبة منفصلة للإخطار الأولي، والبلاغ عن الحادث، والتقرير النهائي. كقاعدة عامة، يجب الإبلاغ عن الحادث الكبير في أسرع وقت ممكن وفي موعد لا يتجاوز 24 ساعة، متبوعاً ببلاغ الحادث ضمن المهلة المحددة للمؤسسة، ثم التقرير النهائي.
تم تصميم النماذج لمساعدة المؤسسة على جمع المعلومات حول تسلسل الأحداث، والاكتشاف، والأنظمة المتأثرة، والتأثير على نشاط القطاع، واعتمادات الموردين، والعواقب، والسبب الجذري المحتمل، والتدابير المتخذة.
MCFFS 2026:11 – اللوائح الأمنية السارية
منذ 1 أكتوبر 2026، تسري MCFFS 2026:11. تحتوي اللائحة على متطلبات أكثر تفصيلاً وتوصيات عامة بشأن تدابير الأمن وتدريب الإدارة للجهات الفاعلة الأساسية والمهمة.
لذلك تتضمن حزمة النماذج دعماً لما يلي:
- العمل المنهجي والقائم على المخاطر في مجال الأمن السيبراني،
- الأهداف والتوجهات الصادرة عن الإدارة،
- معايير قبول المخاطر،
- ملكية المعلومات والأنظمة،
- سجلات المخاطر وخطط الإجراءات الموثقة،
- إدارة الحوادث والأزمات،
- استمرارية الأعمال وتحديد أولويات التعافي،
- اتفاقيات الموردين وسلاسل التوريد الرقمية،
- إدارة الصلاحيات والمصادقة متعددة العوامل،
- التشفير والاتصالات الآمنة،
- متابعة وتقييم تدابير الأمن،
- تدريب الإدارة والمتابعة السنوية.
لمن تناسب هذه النماذج؟
تناسب الحزمة الشركات والمنظمات والجهات الفاعلة الأخرى في السويد التي تحتاج إلى إنشاء أو تحسين توثيقها في إطار NIS2 وقانون الأمن السيبراني. يمكن استخدامها من قبل الرئيس التنفيذي، ومجلس الإدارة، وفريق الإدارة، ومدير أمن المعلومات (CISO)، ومدير تكنولوجيا المعلومات، ومسؤول أمن المعلومات، ووظيفة الامتثال، والقانوني، ومسؤول حماية البيانات، ومالكي الأنظمة، ومديري العمليات.
النماذج عامة ويمكن تكييفها مع قطاعات وأحجام مؤسسات وبيئات تقنية مختلفة. تقوم المؤسسة بنفسها بملء الأدوار المسؤولة، والأنظمة، والتصنيفات، ومستويات المخاطر، والمواعيد النهائية، والموردين، ومسارات القرار، ومستويات التحكم.
تصميم احترافي وعملي
الوثيقة ليست مجرد دليل معلومات، بل هي مصممة كـ مادة عمل عملية تحتوي على حقول قابلة للملء، وجداول، وقوائم مراجعة، ومربعات اتخاذ قرار، وصياغات جاهزة. الهدف هو تقليل الوقت المستغرق من الامتثال للمتطلبات التنظيمية إلى الحصول على توثيق داخلي قابل للاستخدام.
- 22 صفحة مصممة باحترافية
- 15 نموذجاً متكاملاً
- ملف DOCX قابل للتحرير
- نسخة PDF
- سجل المخاطر وخطة الإجراءات
- نماذج الحوادث
- بنود الموردين
- مراجعة الإدارة
- قائمة مراجعة التنفيذ المرتبطة بـ 1 أكتوبر 2026
- المصادر القانونية ومعلومات الإصدار
ملاحظة هامة حول التكييف القانوني والتقني
قانون الأمن السيبراني قائم على المخاطر ومحدد حسب طبيعة النشاط. لا يمكن لأي نموذج توثيق عام وحده أن يضمن استيفاء المؤسسة لجميع المتطلبات. يجب تكييف الوثائق وفقاً لقطاع المؤسسة، وحجمها، وبيئة أنظمتها، والمخاطر، والسلطة الرقابية، وأي قواعد أوروبية محددة للقطاع أو قابلة للتطبيق مباشرة.
بالنسبة للمؤسسات التي تعمل حصرياً في قطاعات رقمية معينة، قد تكون قواعد تفصيلية أخرى قابلة للتطبيق مباشرة، بما في ذلك لائحة التنفيذ للمفوضية الأوروبية (EU) 2024/2690. لذا تأكد دائماً من القانون واللوائح والتعليمات وتنظيمات القطاع الحالية قبل اعتماد المواد داخلياً.
التنسيق والتسليم
منتج رقمي يتم تنزيله بعد الشراء. يوفر التسليم في Digital Products ملف ZIP يحتوي على DOCX و PDF بالإضافة إلى هذين الملفين كتنزيلات منفصلة:
- NIS2_Cybersakerhetslagen_Mallpaket_2026.docx
- NIS2_Cybersakerhetslagen_Mallpaket_2026.pdf
لا يتم شحن أي منتج مادي.
أدلة متعمقة ومصادر قانونية
هل أنت غير متأكد مما إذا كانت منظمتك مشمولة؟ ابدأ بالدليل ما هي الشركات المشمولة بـ NIS2. ثم اقرأ عن مجالات الأمن العشرة في NIS2 وإدارة المخاطر لتحديد أولويات العمل.
في حال وقوع حوادث، يمكنك استخدام الدليل حول الإبلاغ خلال 24 و 72 ساعة وإدارة الحوادث العملية. بالنسبة للاعتمادات والأطراف الثالثة، يتوفر دليل متطلبات الأمن في اتفاقيات الموردين. عند التخطيط للاستمرارية، يكون دليل BIA مفيداً أيضاً.
المصادر القانونية الأولية: قانون الأمن السيبراني (2025:1506) ولوائح هيئة الدفاع المدني السارية. تحقق دائماً من اللوائح السارية على نشاطك الخاص.
الأسئلة الشائعة
هل هذه سياسة NIS2؟
تحتوي الحزمة على هيكل سياسة للأمن السيبراني وأمن المعلومات، ولكنها تشمل أيضاً إدارة المخاطر، والإبلاغ عن الحوادث، والاستمرارية، وأمن الموردين، والمصادقة متعددة العوامل، والتشفير، والتدريب، ومتابعة الإدارة.
هل يمكنني تعديل النموذج؟
نعم. ملف Word قابل للتحرير بالكامل. يتم تضمين نسخة PDF كمرجع جاهز ونسخة للطباعة.
هل النموذج محدث لعام 2026؟
الإصدار 1.0 يحدد فحصاً في 27 سبتمبر 2026 ويشير إلى قانون الأمن السيبراني (2025:1506)، ولائحة الأمن السيبراني (2025:1507)، وMCFFS 2026:1، وMCFFS 2026:8، وMCFFS 2026:11 مع دخول حيز التنفيذ في 1 أكتوبر 2026.
هل تناسب الحزمة جميع الأنشطة؟
لقد صُممت كحزمة أساسية واسعة، ولكن يجب دائماً تكييفها. قد تفرض القواعد الخاصة بالقطاع وقانون الاتحاد الأوروبي متطلبات إضافية أو مختلفة.
هل يعني وجود 15 نموذجاً أنني سأحصل على 15 ملف Word منفصل؟
لا. الأجزاء العملية الـ 15 مدمجة في ملف DOCX واحد قابل للتحرير مع نسخة PDF مطابقة. بالإضافة إلى ذلك، يتم تقديم نفس الملفات معاً في ملف ZIP واحد.
هل تكفي حزمة النماذج للامتثال لـ NIS2؟
لا. الحزمة هي دعم للتوثيق. تحتاج المؤسسة نفسها إلى تحديد ما إذا كانت مشمولة بالقواعد، وتنفيذ تدابير أمنية فعلية، وتدريب المعنيين، والوفاء بمتطلبات الإبلاغ القابلة للتطبيق.