Svenska Dokumentmallar
CRA Open Source Steward 2027 – سياسة الأمن السيبراني، إجراءات تحديد الثغرات الأمنية وشهادة الجهة الحكومية | Word/PDF/Excel
CRA Open Source Steward 2027 – سياسة الأمن السيبراني، إجراءات تحديد الثغرات الأمنية وشهادة الجهة الحكومية | Word/PDF/Excel
- صيغة الملفات
- DOCX, PDF, XLSX
- لغة المستندات
- خمسة قوالب رئيسية سويدية، ودليل مستخدم سويدي ودليل مستخدم باللغة الإنجليزية. إكسل باللغة السويدية.
- عدد الملفات
- 7
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
هل تدعم مؤسستكم أو جمعيتكم أو منظمتكم تطوير وإدارة مشاريع البرمجيات مفتوحة المصدر المستخدمة لأغراض تجارية على المدى الطويل؟ إذا كان الأمر كذلك، فقد يكون دوركم مسؤول برمجيات مفتوحة المصدر (open-source software steward) وفقًا لـ قانون الاتحاد الأوروبي بشأن المرونة السيبرانية – اللائحة (EU) 2024/2847. تتطلب المادة 24، من بين أمور أخرى، سياسة أمن سيبراني موثقة وقابلة للتحقق تدعم التطوير الآمن والتوثيق ومعالجة الثغرات الأمنية، بالإضافة إلى الإبلاغ الطوعي وتبادل المعلومات المنسق مع مجتمع البرمجيات مفتوحة المصدر.
فرق مهم عن قوالب CRA العادية: المسؤول (steward) هو شخص اعتباري، غير المصنّع، يدعم بشكل منهجي ومستمر تطوير منتجات معينة مفتوحة المصدر مخصصة للأنشطة التجارية ويلعب دورًا رئيسيًا في استمراريتها. إن كونك مطورًا مسؤولًا (maintainer) أو تكتب الأكواد في وقت فراغك أو تدير جمعية لا يعني بالضرورة أنك مشمول بهذا الدور. يمكن أن تكون المنظمة مسؤولة عن مشروع ما ومصنّعة لمنتج آخر. يجب التحقق من هذا الدور لكل منتج/إصدار.
التواريخ: بدأ تطبيق إبلاغات المصنّعين بموجب المادة 14 في 11 سبتمبر 2026. تبدأ الالتزامات الخاصة بالمسؤول (steward) بالإبلاغ المشروط بموجب المادة 24.3 في 11 ديسمبر 2027. وقد أكدت وكالة الاتحاد الأوروبي للأمن السيبراني (ENISA) هذا الفرق. لذلك، صُممت هذه الحزمة خصيصًا للتحضير الصحيح – وليس للادعاء بأن جميع المسؤولين (stewards) يجب أن يبلغوا عن الحوادث اعتبارًا من عام 2026.
01 · محتويات الحزمة
خمسة نماذج عمل سويدية تشغيلية مع مهام ومراجع أدلة خاصة بها، ودليل مستخدم سويدي، ودليل مستخدم منفصل باللغة الإنجليزية. جميعها بصيغة Word (DOCX) قابلة للتعديل وPDF قابلة للبحث. بالإضافة إلى ذلك، سجل Excel سويدي بتسعة ألسنة. إجمالي 7 DOCX + 7 PDF + 1 XLSX = 15 ملفًا للعميل في ملف ZIP بدون وحدات ماكرو.
02 · محتويات الملفات
تقييم الدور (مسؤول أم مصنّع)، اعتماد سياسة أمن قابلة للتحقق، استقبال بلاغات الثغرات وإجراءات التصحيح، التحديد الدقيق لنطاق المادة 24.3، الرد على طلبات السلطات المبررة، وسلسلة أدلة وإجراءات قابلة للتتبع. يقوم Excel بحساب البنود الإدارية – لا شهادات CE أو موافقات SBOM أو إبلاغات تلقائية للسلطات.
ما هي الأنشطة التي تستفيد فعليًا من هذا المنتج؟
الفئة المستهدفة هي مؤسسات البرمجيات مفتوحة المصدر، والجمعيات المهنية، والأشخاص الاعتباريون غير الربحيون أو التجاريون الذين يديرون البنية التحتية للمستودعات/التطوير، ويقدمون دعمًا تنظيميًا أو تقنيًا طويل الأمد، ويضمنون استمرارية منتج FOSS ذي الصلة. ومن الأمثلة على ذلك مؤسسة تدير عدة مكتبات وتحافظ على عملية موثقة للأمن والإفصاح.
**يختلف هذا المنتج عن قوالبنا الحالية:** الامتثال لـ CRA للمصنّعين، وتقييم المخاطر وSBOM يركز على الالتزامات العامة للمنتجات، وCRA PSIRT – 24/72 ساعة والإبلاغ عن الثغرات يدعم إدارة الحوادث الفعلية للمصنّع. هذا المنتج مخصص تحديدًا لـ سياسة المسؤول (steward) بموجب المادة 24، ودوره الإداري، وإبلاغاته وردوده المحدودة على السلطات.
ماذا تتطلب المادة 24.1 من مسؤول برمجيات مفتوحة المصدر؟
المادة 24.1 تتطلب سياسة أمن سيبراني موثقة وقابلة للتحقق تعزز التطوير الآمن وتضمن أن المطورين يتعاملون بفعالية مع الثغرات الأمنية. يجب أن تغطي السياسة بشكل خاص الاكتشاف والتوثيق والتقييم والمعالجة والتصحيح، وتعزز الإبلاغ الطوعي وتبادل المعلومات داخل مجتمع البرمجيات مفتوحة المصدر. ويجب تكييفها مع الهيكل القانوني والتنظيمي الفعلي للمنظمة. لا يكفي كتابة «نحن نتبع CRA» – بل يجب تحديد المسؤوليات، ونقطة الاتصال الآمنة، والعملية، ورقم الإصدار، والأدلة الفعلية.
ماذا ينطبق عند طلب السلطات؟
وفقًا للمادة 24.2، يجب على المسؤول التعاون مع سلطات مراقبة السوق لتقليل المخاطر الأمنية. في حالة وجود طلب مبرر، يجب أن يكون المسؤول قادرًا على تقديم السياسة الموثقة المذكورة في النقطة 1 ورقيًا أو إلكترونيًا، بلغة يمكن للسلطة فهمها بسهولة. تتضمن الحزمة موادًا للتحقق من هوية المرسل، وجمع المستندات الصحيحة، وحماية البيانات الحساسة، والاحتفاظ بإيصال استجابة حقيقي.
الإبلاغ بموجب المادة 24.3 – حالتان مختلفتان
ثغرة أمنية يتم استغلالها بنشاط: ينطبق الإحالة إلى المادة 14.1 على المسؤول إلى الحد الذي تشارك فيه المنظمة فعليًا في تطوير المنتج الرقمي المعني. حادث خطير: تنطبق الإحالات إلى المادة 14.3 و14.8 ضمن الحالة المحددة التي يؤثر فيها الحادث على أنظمة الشبكة والمعلومات التي يوفرها المسؤول نفسه لتطوير المنتجات. لذلك، لا تصبح جميع الثغرات المحتملة أو الهجمات على طرف ثالث أو انقطاعات تكنولوجيا المعلومات الداخلية تلقائيًا ملزمة بالإبلاغ بموجب المادة 24.3.
يجب على المسؤول توثيق وقت العلم، والدور الدقيق، والواقعة، والتقييم القانوني، وقناة الإبلاغ الفعلية. منصة الإبلاغ الموحدة (SRP) التابعة لـ ENISA هي المدخل الرسمي للإبلاغات المعمول بها. لا يمكن للقوالب إرسال أي رسائل نيابة عن العميل ولا تنشئ إيصالات SRP حقيقية. خطط للمواعيد النهائية المعمول بها وتحقق من التطبيق القانوني الحالي مع ENISA قبل الإبلاغ.
ما هي المتطلبات التي لا تنطبق تلقائيًا على المسؤول؟
فئة المسؤول هي إطار تنظيمي منفصل ومتناسب. لا يجب على المنظمة لمجرد كونها مسؤولة إصدار إقرار CE للمصنّع، أو إنشاء SBOM للمصنّع، أو اتباع جميع الالتزامات التقنية للمنتج في الملحق I من CRA. إرشادات المفوضية الأوروبية تميز بوضوح بين التزامات المسؤول والتزامات المصنّع. ومع ذلك، فإن وجود دور مصنّع منفصل في مشروع آخر يغير الموقف.
قائمة الملفات الكاملة
| الملف | الغرض | التنسيق |
|---|---|---|
| 01. تقييم الدور – مسؤول/مصنّع | توثيق الشخص الاعتباري، والدعم الفعلي لمشروع FOSS، والموقع في السوق، والإصدار، وقرار الدور. | DOCX + PDF |
| 02. سياسة أمن سيبراني قابلة للتحقق | المادة 24.1: التطوير الآمن، ونقطة اتصال الأمن، والمسؤولية، والتصحيح، والإبلاغ الطوعي، والمشاركة مع المجتمع. | DOCX + PDF |
| 03. استقبال بلاغات الثغرات والإفصاح المنسق | الاستقبال، ومعرف الواقعة، والفرز، وقناة اتصال آمنة، والتصحيح/الإصدار، وأدلة التصحيح. | DOCX + PDF |
| 04. المادة 24.3 – تقييم الإبلاغ | التمييز بين الاستغلال النشط الذي يشارك فيه المسؤول والحوادث الخطيرة في بنيته التحتية للتطوير. | DOCX + PDF |
| 05. طلب السلطات والأدلة | أصالة الطلب، والسياسة القابلة للتحقق، ومراجع الأدلة الفعلية، والرد الموثق للسلطة. | DOCX + PDF |
| 06. دليل مستخدم سويدي | سبع خطوات عملية مع التواريخ والحدود القانونية. | DOCX + PDF |
| 07. English User Guide | دليل إرشادي باللغة الإنجليزية لنماذج العمل السويدية؛ وليس ترجمة كاملة لخمسة مستندات عمل. | DOCX + PDF |
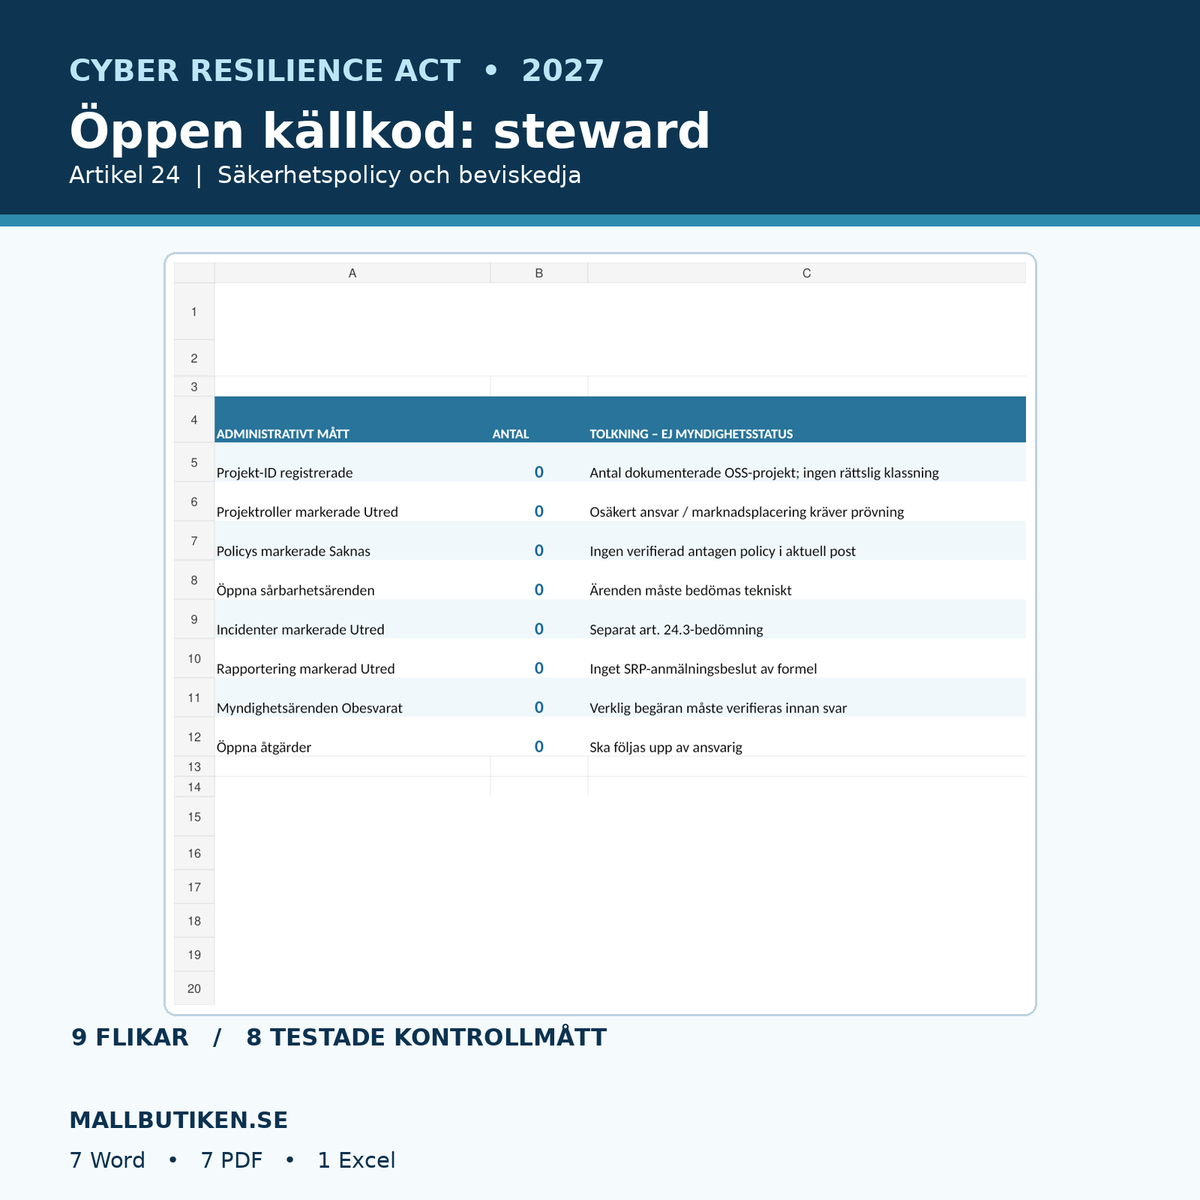
| 08. سجل Excel | تسعة ألسنة وثمانية مؤشرات أداء إدارية قائمة على الصيغ. | XLSX |
Excel بتسعة ألسنة وثمانية مقاييس إدارية مختبرة
تسمى الألسنة نظرة عامة، والمشروع والأدوار، والسياسات، والثغرات، والحوادث، والإبلاغ، وشؤون السلطات، والإجراءات، والمصادر والدليل. تحسب النظرة العامة المشاريع المسجلة، وتقييمات الأدوار غير الواضحة، والسياسات المفقودة، والثغرات المفتوحة، والحوادث التي تتطلب تحقيقًا، وقضايا الإبلاغ غير الواضحة، وشؤون السلطات غير المجاب عنها، والإجراءات المفتوحة.
جميع القيم الثمانية هي 0 في الملف الأصلي. أعطت بنود الاختبار الاصطناعية المتوقعة 1 لجميع المقاييس الثمانية. مهام الاختبار ليست موجودة في نسخة العميل. لا يتم إجراء أي تصنيف قانوني تلقائي، أو تحقق خارجي، أو إبلاغ، أو موافقة من السلطات.
كيفية استخدام المستندات
- جرد كل مشروع FOSS، والناشر، والمنظمة الداعمة، وسياق الترخيص والنشاط التجاري.
- تقييم ما إذا كانت كل علاقة فعلية مسؤولًا أم مصنّعًا أم غير مشمولة. احتفظ بالأساس والمصدر.
- تكييف سياسة الأمن السيبراني واعتمادها وترقيمها بإصدارها، مع قناة أمنية ملموسة وأدلة على الأكواد/الإصدارات.
- توفير استقبال خاص للثغرات، والفرز، والتصحيح، واختبارات الانحدار، والإفصاح الآمن إلى المجتمع.
- التحضير لتقييم الإبلاغ قبل 11 ديسمبر 2027. التمييز بين الاستغلال النشط والحوادث الخطيرة في البنية التحتية للتطوير الخاصة بالمسؤول.
- إنشاء عملية لطلبات السلطات المبررة وجمع أدلة قابلة للتحقق ومحمية البيانات.
- تحديث Excel، ومتابعة الإجراءات، والسماح للشخص المناسب باتخاذ الموافقة يدويًا لكل واقعة.
أسئلة شائعة حول CRA ومسؤولي البرمجيات مفتوحة المصدر
هل الجمعية غير الربحية مستثناة تلقائيًا من CRA؟
لا. الدور القانوني والنشاط هما ما يحددان. يمكن أن يكون الشخص الاعتباري الذي يدعم بشكل منهجي مشاريع OSS ذات الصلة مسؤولًا حتى بدون غرض ربحي خاص، ولكن يتطلب الأمر تقييمًا فرديًا لكل مشروع.
هل تنطبق نفس متطلبات CE على المسؤولين ومصنّعي المنتجات؟
لا. تتضمن المادة 24 التزامات منفصلة. لا يجب على المسؤول تلقائيًا استيفاء جميع متطلبات CE وSBOM ومتطلبات المنتج الخاصة بالمصنّع. إذا كانت المنظمة أيضًا مصنّعة لمنتج آخر، فقد تنطبق متطلبات أخرى هناك.
متى يبدأ التزام المسؤول بالإبلاغ إلى ENISA؟
يبدأ تطبيق المادة 24.3 في 11 ديسمبر 2027. بدأ تطبيق المادة 14 للمصنّعين في 11 سبتمبر 2026. لا ينبغي الخلط بين مجموعتي التواريخ.
هل يجب إرسال جميع الثغرات الأمنية إلى ENISA؟
لا. يتطلب الأمر تقييمًا قانونيًا لـ ما في ذلك الاستغلال النشط الفعلي، ومشاركة المسؤول، أو حادثًا خطيرًا خاصًا في البنية التحتية للتطوير الخاصة بالمسؤول.
هل تكفي سياسة أمن عامة؟
لا، إذا لم توثق عمليات الأمن والثغرات الفعلية التي تتطلبها المادة 24.1، ولم يكن من الممكن إثباتها من خلال مسؤوليات حقيقية، وإصدارات، وأدلة عمل. يجب تكييف القالب مع المنظمة.
هل تنشئ الحزمة إبلاغًا فعليًا إلى ENISA؟
لا. يوفر المستند 04 استعدادًا قانونيًا وتقنيًا داخليًا. يجب أن يتم الإبلاغ الفعلي عبر القناة الرسمية الصحيحة من قبل شخص مؤهل، ويتم إدخال إيصالات حقيقية فقط.
ماذا يحدث إذا طلبت السلطة سياستنا؟
تحقق من هوية السلطة وما هو الطلب القانوني الذي تم تقديمه. استخدم المستند 05 لجمع السياسة المعتمدة، وسلسلة الأدلة الفعلية، وقرار الاستجابة، وإيصال الاستجابة بموجب المادة 24.2.
هل جميع نماذج العمل الخمسة متوفرة باللغة الإنجليزية؟
لا. نماذج العمل الخمسة وExcel باللغة السويدية. يتضمن دليل مستخدم سويدي ودليل مستخدم باللغة الإنجليزية منفصل، وليس ترجمة كاملة لجميع مستندات العمل.
المصادر القانونية، والشفافية، والرقابة القانونية
لائحة الاتحاد الأوروبي 2024/2847 – النص الأصلي، المادة 3.14/24/71 · المفوضية الأوروبية: CRA والبرمجيات مفتوحة المصدر · المفوضية الأوروبية: إبلاغات CRA · منصة SRP التابعة لـ ENISA – التواريخ والإبلاغ · مؤسسة Linux/OpenSSF – العمل العملي للمسؤول (غير ملزم).
الإصدار 1.0، مراجعة المصادر القانونية بمساعدة الذكاء الاصطناعي في 11 نوفمبر 2026. لم يتم إجراء مراجعة قانونية خارجية، أو تصنيف فعلي للمنظمة، أو اختبار اختراق، أو تدقيق سيبراني، أو شهادة CE، أو إبلاغ فعلي للسلطات. راجع المصادر عند صدور إرشادات لاحقة وتغييرات قانونية. يتم التسليم في ملف ZIP فقط بعد نشر المسودة المحتملة وربط ملفات Shopify Digital Products بشكل منفصل.