
Cyber Resilience Act 2026/2027 – reporting, SBOM et exigences en matière de cybersécurité

Réponse courte : La Cyber Resilience Act (CRA), règlement (UE) 2024/2847, introduit des exigences horizontales en matière de cybersécurité pour les produits comportant des éléments numériques. Les obligations de signalement en vertu de l'article 14 s'appliquent depuis le 11 septembre 2026, tandis que l'essentiel du règlement commence à s'appliquer le 11 décembre 2027.
Quels produits sont concernés ?
La CRA couvre, au sens large, les produits comportant des éléments numériques mis à disposition sur le marché de l'UE. Cela peut inclure à la fois le matériel, les logiciels et les composants. Les exemptions et classifications exactes doivent être vérifiées pour le produit concerné.
Dates importantes
| Date | Exigence |
|---|---|
| 11 juin 2026 | Les dispositions relatives à la notification des organismes d'évaluation de la conformité ont commencé à s'appliquer. |
| 11 septembre 2026 | Les obligations de signalement des vulnérabilités activement exploitées et des incidents graves sont entrées en vigueur. |
| 11 décembre 2027 | La majeure partie de la CRA commence à s'appliquer. |
Signalement à partir de septembre 2026
Les orientations de la Commission indiquent qu'un fabricant doit soumettre une alerte initiale dans les 24 heures suivant la prise de connaissance et une notification complète dans les 72 heures pour les situations couvertes. Par la suite, un rapport final peut être exigé conformément aux délais de la CRA.
Que doivent mettre en place les entreprises ?
- une évaluation des risques de cybersécurité pour le produit,
- la gestion des vulnérabilités et la divulgation coordonnée des vulnérabilités,
- l'inventaire des composants logiciels et la SBOM lorsque nécessaire,
- un processus pour les mises à jour de sécurité et la période de support,
- la documentation technique et les preuves de conformité,
- le signalement des incidents et des vulnérabilités avec des rôles et des procédures d'escalade clairs.
La CRA comparée à la directive NIS2
La CRA est principalement axée sur les produits et impose des exigences aux opérateurs économiques pour les produits comportant des éléments numériques. La directive NIS2 est axée sur les activités et les organisations, et s'applique à certains types d'activités essentielles ou importantes. Une entreprise peut donc avoir à gérer les deux cadres réglementaires simultanément.
Questions fréquentes
La CRA s'applique-t-elle déjà en 2026 ?
Oui, certaines parties s'appliquent déjà. Le signalement selon l'article 14 a commencé à s'appliquer le 11 septembre 2026.
Toutes les autres exigences produit s'appliquent-elles déjà ?
Non. La règle générale est que le règlement s'applique pleinement à partir du 11 décembre 2027.
La SBOM est-elle explicitement un format universel unique ?
Non. L'entreprise doit documenter les composants et les vulnérabilités d'une manière qui réponde aux exigences applicables et soutienne la gestion des risques et des vulnérabilités.
Voir CRA Compliance 2026/2027.
Guides connexes
- Quelles entreprises sont concernées par NIS2 ?
- NIS2 et contrats de fournisseurs
- Conformité UE 2026/2027
Plus de supports de travail : Voir plus de modèles pour la conformité UE et les règles produit.
Approfondissement propre aux produits: Les exigences spécifiques de cybersécurité de la RED s'appliquent aux équipements radioélectriques concernés depuis le 1er août 2025, et le règlement délégué (UE) 2022/30 est abrogé à partir du 11 décembre 2027. Pour distinguer les fonctions radio, la protection des données, la norme EN 18031 et la transition vers le CRA, consultez notre guide sur la RED, les jouets radioélectriques et la transition vers le CRA.
Périmètre du backend cloud: Un produit connecté peut nécessiter une évaluation séparée des dépendances au cloud, en complément des autres obligations CRA. Voir le guide sur les cas où un backend cloud relève de RDPS et sa distinction avec le SaaS.
Sources
Ce guide constitue une information générale et ne constitue pas un conseil juridique ou technique pour un produit spécifique.
Modèles de cet article
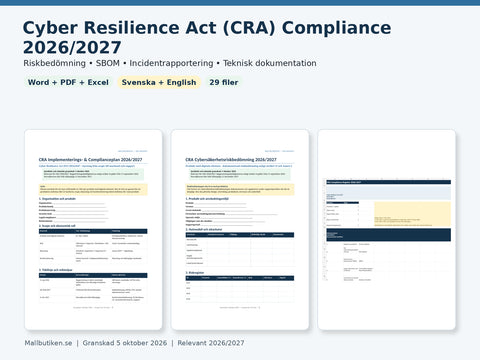
Conformité au Cyber Resilience Act (CRA) 2026/2027 – Suédois + Anglais | Évaluation des risques, SBOM et rapport d'incidents Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
Voir le modèle: Conformité au Cyber Resilience Act (CRA) 2026/2027 – Suédois + Anglais | Évaluation des risques, SBOM et rapport d'incidents Word/PDF/Excel
Approfondir le sujet
 Guides pour entreprises – contrats, RH, IA & conformité
CRA SBOM et évaluation des risques 2026/2027 – guide étape par étape
Guide pratique sur le CRA : comment élaborer une SBOM, documenter les risques de cybersécurité et lier les composants à la gestion des vulnérabilit...
 Guides pour entreprises – contrats, RH, IA & conformité
Quelles entreprises sont concernées par la directive NIS2 et la loi sur la cybersécurité ?
Voici comment les entreprises suédoises déterminent si elles sont soumises à la loi sur la cybersécurité : secteur, établissement, taille, cas part...
 Guides pour entreprises – contrats, RH, IA & conformité
NIS2 et contrats de fournisseurs : quelles exigences de cybersécurité doivent être convenues ?
Voici comment les entités concernées par la directive NIS2 peuvent convenir de la sécurité des fournisseurs : incidents, sous-traitants, accès, vul...


