Svenska Dokumentmallar
NIS2 2026 – déclaration d’activité, déclaration de modification & registre des 14 jours | Word/PDF/Excel
NIS2 2026 – déclaration d’activité, déclaration de modification & registre des 14 jours | Word/PDF/Excel
- Format de fichier
- DOCX, PDF, XLSX
- Langue du document
- 5 modèles de travail suédois et 1 guide suédois en DOCX/PDF ; 1 guide d'utilisation en anglais en DOCX/PDF. Registre Excel en suédois. Aucun modèle opérationnel complet en anglais.
- Nombre de fichiers
- 7
Téléchargement numérique. Aucun produit physique ne sera expédié.
Impossible de charger la disponibilité du service de retrait
À propos du modèle de document
Votre organisation est-elle soumise à la loi sur la cybersécurité et doit-elle s’inscrire auprès du NCSC – ou signaler que des informations précédemment déclarées ont changé ? Ce pack de documents spécialisés aide les entreprises, les municipalités et autres personnes morales concernées à réaliser une évaluation du champ d’application traçable, à recueillir les informations adéquates pour le formulaire de l’autorité, à surveiller le délai de modification prévu par la loi et à conserver des preuves d’envoi et des accusés de réception authentiques.
L’essentiel d’abord
Première déclaration : conformément au chapitre 2, article 2 de la loi sur la cybersécurité, toute personne soumise à cette loi doit s’inscrire dès que possible. Modification de circonstances déjà déclarées : la modification doit être déclarée dès que possible, au plus tard 14 jours après la modification effective. Il ne s’agit donc pas d’un délai général de 14 jours commençant à nouveau pour toutes les inscriptions initiales. Lire la loi (2025:1506), chapitre 2, article 2.
01 – Contenu du pack
Cinq modèles de travail suédois, un guide suédois et un guide d’utilisation en anglais ; chaque document est disponible en format Word (DOCX) modifiable et PDF consultable : 14 fichiers de documents. De plus, 1 classeur Excel avec 10 onglets. Au total, 15 fichiers clients au format ZIP. Le guide en anglais est un guide d’instructions séparé, et non une traduction intégrale de tous les modèles suédois.
02 – Contenu des fichiers
Note d’évaluation du champ d’application, décision de déclaration documentée, base de données pour le formulaire conformément à MCFFS 2026:1, formulaire de modification avec contrôle des dates calendaires, lettre d’accompagnement, preuve séparée d’envoi sécurisé par e-mail et accusé de réception authentique du NCSC, ainsi qu’un registre des compléments et des désinscriptions. Excel ne réalise aucune déclaration automatique auprès de l’autorité ni aucune qualification juridique.
À qui s’adresse ce pack ?
Aux organisations qui doivent évaluer ou gérer la déclaration conformément à la loi sur la cybersécurité (NIS2), y compris certaines activités énergétiques, de transport, de fabrication, d’infrastructures numériques, de distribution d’eau, d’alimentation et de services publics. Il ne s’agit pas d’une obligation générale pour toute entreprise ou tous les sous-traitants informatiques. Le champ d’application est déterminé par le type d’activité, la taille et des critères et exceptions spécifiques. Une organisation qui était auparavant déclarée conformément à NIS1 doit également évaluer sa nouvelle déclaration NIS2.
Documents pour l’ensemble du processus
| Fichier | Ce qu’il permet de faire | Langue | Format |
|---|---|---|---|
| Évaluation du champ d’application et décision de déclaration | Personne morale, secteur, classification, exceptions et preuve de décision | Suédois | DOCX/PDF |
| Base de données pour le formulaire de déclaration du NCSC | Informations sur l’organisation, secteurs, UE/EEE et références sécurisées d’identifiants réseau | Suédois | DOCX/PDF |
| Déclaration de modification et contrôle des 14 jours | Date effective de l’événement, information antérieure/nouvelle et responsable | Suédois | DOCX/PDF |
| Lettre d’accompagnement et preuve d’envoi | Destinataire officiel actuel, contrôle TLS et point de suivi | Suédois | DOCX/PDF |
| Accusé de réception, compléments et désinscription | Absence d’accusé de réception, demande de compléments et désinscription documentée | Suédois | DOCX/PDF |
| Guide d’utilisation suédois | Étape par étape, cinq cas types, règles juridiques et limites d’utilisation | Suédois | DOCX/PDF |
| English User Guide | Instructions pour les modèles opérationnels suédois conformément à la loi suédoise NIS2 | Anglais | DOCX/PDF |
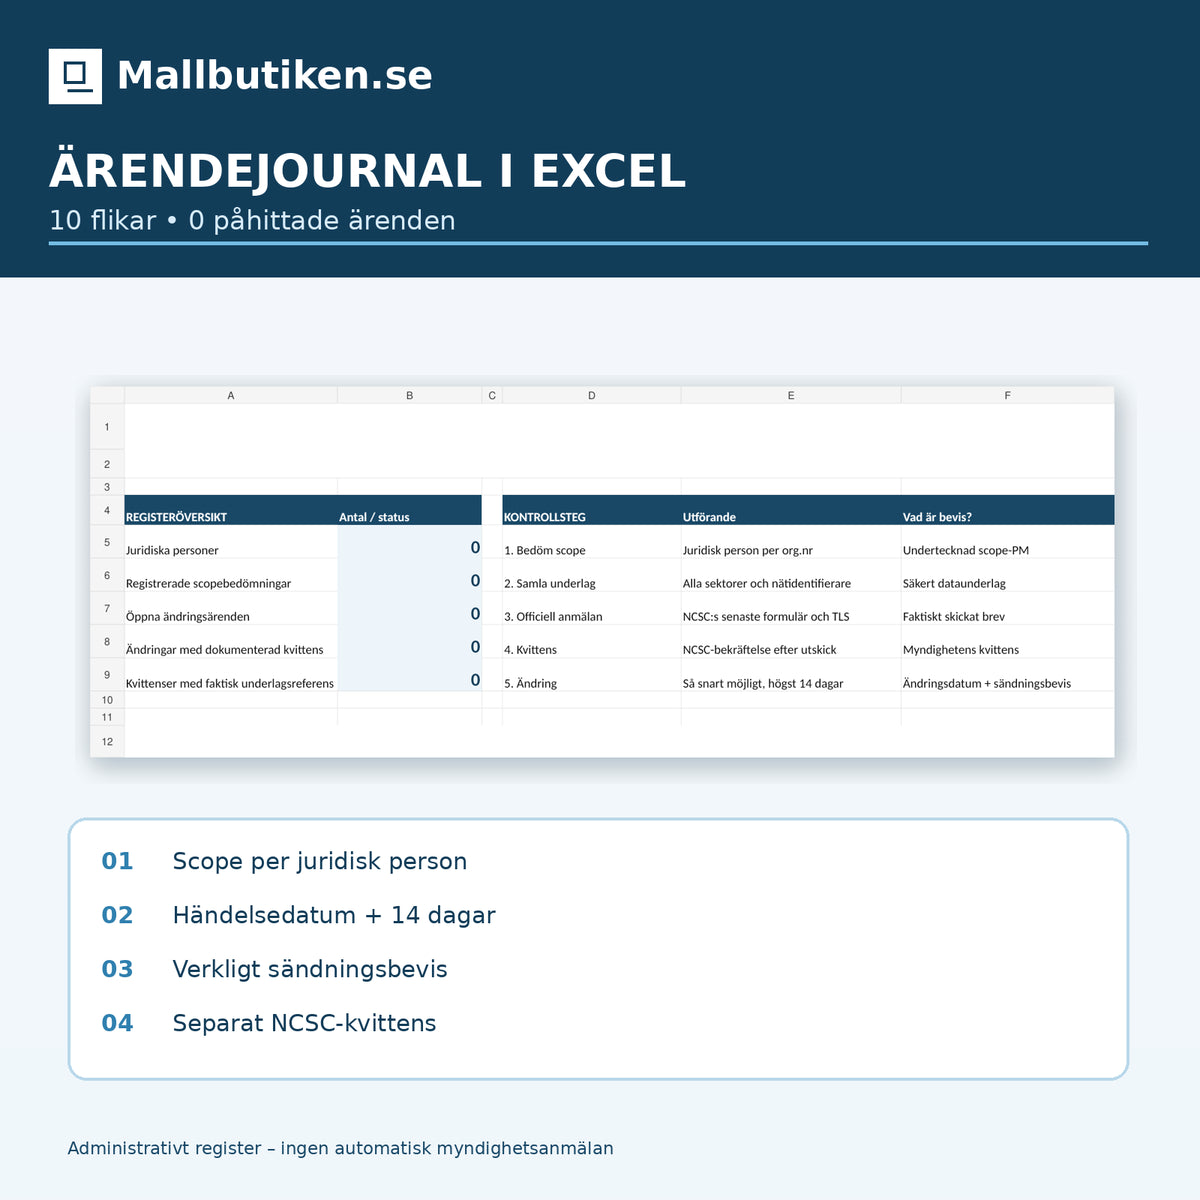
| Excel : journal des déclarations et des modifications | Dix onglets, formules de date, contrôle du statut, sources et accusés de réception authentiques | Suédois | XLSX |
Comment fonctionne le journal Excel ?
Les dix onglets sont : Accueil, Organisations, Champ d’application, Secteurs EEE, Référence d’identifiant réseau, Modifications, Envois, Accusés de réception, Mesures et Sources. La page d’accueil affiche notamment le nombre de personnes morales enregistrées, les modifications en cours et les accusés de réception documentés.
L’onglet des modifications calcule une date limite indicative correspondant à la date de l’événement plus 14 jours calendaires et signale si un dossier a dépassé cette limite. Toutefois, le délai doit être interprété comme « dès que possible », et la formule de date automatique ne remplace pas une évaluation juridique. Un statut d’accusé de réception marqué ne constitue pas une vérification sans référence séparée à une preuve authentique du NCSC. Le registre est destiné aux références administratives, et non aux données à caractère personnel non protégées ou aux inventaires complets d’adresses IP.
La procédure administrative en vigueur
Conformément aux instructions officielles du NCSC, les propres formulaires de déclaration du NCSC et une adresse e-mail spécifique, nis2anmalan@ncsc.se, sont utilisés, avec TLS pour un transfert sécurisé. Une déclaration par personne morale doit être envoyée ; plusieurs secteurs concernés peuvent figurer dans la déclaration d’une même personne. Le NCSC fournit un suivi si aucun accusé de réception n’est reçu dans les deux jours ouvrés suivant le traitement. Vérifiez toujours le site web actuel juste avant l’envoi – les procédures ont changé au cours de l’année 2026.
Étape par étape
- Identifier : examiner les secteurs, la taille, le groupe et les éventuelles dispositions particulières conformément à la loi et à MCFFS 2026:1.
- Rassembler les éléments : nom, numéro d’organisation, établissement suédois/EEE, secteur, classification et identifiants Internet, grâce à une référence aux documents de base conservée en toute sécurité.
- Déclarer : utiliser le formulaire officiel du NCSC et vérifier le destinataire, le transport effectif de l’e-mail et le TLS.
- Assurer le suivi : conserver la preuve d’envoi et l’accusé de réception authentique du NCSC ; les distinguer de l’attestation interne.
- Modifier : documenter la date des informations modifiées et les déclarer dès que possible, au plus tard 14 jours plus tard.
- Clore : documenter les éventuels compléments, la réévaluation du champ d’application et la désinscription authentique.
Différence avec d’autres modèles NIS2
Le Pack de modèles NIS2 – Loi sur la cybersécurité soutient un large travail de sécurité ; le décision de la direction NIS2 se concentre sur les décisions, l’acceptation des risques et le suivi. Ce produit est étroitement axé sur l’obligation d’enregistrement et les événements de modification avec une gestion authentique des accusés de réception, et non sur un nouveau programme général de politique NIS2.
Foire aux questions
Toutes les entreprises suédoises doivent-elles s’inscrire ?
Non. Seuls les opérateurs d’activités soumis à la loi sur la cybersécurité doivent s’inscrire. Évaluer le secteur, la taille, les éventuels critères particuliers ainsi que les conditions organisationnelles.
Le délai de 14 jours s’applique-t-il aussi à la première déclaration et à la modification ?
Le texte de loi indique que la déclaration initiale doit être faite dès que possible. Pour la modification de circonstances déjà déclarées, une limite ultime de 14 jours après la modification est expressément indiquée. Les informations du NCSC concernant les inscriptions initiales en 2026 doivent être consultées séparément de celles-ci.
Les formulaires sont-ils des formulaires officiels du NCSC ?
Non. Les modèles de travail vous aident à recueillir et à vérifier les informations. La déclaration officielle doit être effectuée dans le formulaire actuel de l’autorité et via le canal actuel.
Chaque filiale doit-elle s’inscrire ?
La règle principale du NCSC est une déclaration par personne morale. Une filiale ayant son propre numéro d’organisation doit être évaluée séparément. Une même personne morale peut déclarer plusieurs secteurs concernés.
Un e-mail envoyé équivaut-il à un accusé de réception ?
Non. Conserver à la fois la preuve d’envoi effective et l’accusé de réception reçu du NCSC. Si aucun accusé de réception n’est reçu, il convient de suivre les instructions de suivi actuelles de l’autorité.
Le produit est-il certifié juridiquement ?
Non. Un contrôle assisté par l’IA des sources juridiques publiques a été effectué, mais aucune révision juridique externe, certification par l’autorité ou approbation de la déclaration de l’entreprise n’est incluse.
Sources juridiques et date de mise à jour
Loi sur la cybersécurité (2025:1506), chapitre 2, article 2 ; MCFFS 2026:1, chapitre 2, articles 1–3 ; NCSC – déclarer une activité ; NCSC – foire aux questions. Version 1.0 • contrôle des sources le 16 novembre 2026. Les règles et instructions officielles prévalent sur le texte des modèles.