
قانون المرونة السيبرانية 2026/2027 – إعداد التقارير، قائمة مواد البرمجيات (SBOM)، ومتطلبات الأمن السيبراني

إجابة مختصرة: يفرض قانون المرونة السيبرانية (CRA)، اللائحة (الاتحاد الأوروبي) 2024/2847، متطلبات أفقية للأمن السيبراني على المنتجات ذات العناصر الرقمية. تطبق التزامات الإبلاغ بموجب المادة 14 منذ 11 سبتمبر 2026، في حين يبدأ تطبيق الجزء الرئيسي من اللائحة في 11 ديسمبر 2027.
ما هي المنتجات المشمولة؟
يشمل قانون المرونة السيبرانية (CRA) بالمعنى الواسع المنتجات ذات العناصر الرقمية التي يتم طرحها في سوق الاتحاد الأوروبي. يمكن أن يشمل ذلك كلاً من الأجهزة والبرمجيات وكذلك المكونات. يجب التحقق من الاستثناءات والتصنيفات الدقيقة للمنتج المعني.
تواريخ مهمة
| التاريخ | المتطلبات |
|---|---|
| 11 يونيو 2026 | بدء تطبيق أحكام إخطار هيئات تقييم المطابقة. |
| 11 سبتمبر 2026 | بدء سريان التزامات الإبلاغ عن الثغرات الأمنية المستغلة بنشاط والحوادث الجسيمة. |
| 11 ديسمبر 2027 | بدء تطبيق الجزء الرئيسي من قانون المرونة السيبرانية (CRA). |
الإبلاغ اعتباراً من سبتمبر 2026
تشير توجيهات المفوضية إلى أنه يجب على المصنع تقديم تحذير مبكر في غضون 24 ساعة من العلم بالحادثة، وإخطار كامل في غضون 72 ساعة للحالات المشمولة. بعد ذلك، قد يلزم تقديم تقرير نهائي وفقاً للمواعيد النهائية المنصوص عليها في قانون المرونة السيبرانية.
ما الذي تحتاج الشركات إلى بنائه؟
قانون المرونة السيبرانية (CRA) مقارنة بـ (NIS2)
يركز قانون المرونة السيبرانية (CRA) في المقام الأول على المنتج ويوجه المتطلبات نحو الجهات الاقتصادية الفاعلة فيما يخص المنتجات ذات العناصر الرقمية. أما (NIS2) فيركز على العمليات والمؤسسات وينطبق على أنواع معينة من الخدمات الأساسية أو المهمة للمجتمع. لذلك، قد تحتاج الشركة إلى التعامل مع كلا التنظيمين في آن واحد.
أسئلة شائعة
هل يسري قانون المرونة السيبرانية (CRA) منذ عام 2026؟
نعم، بعض الأجزاء سارية بالفعل. بدأ تطبيق الإبلاغ بموجب المادة 14 في 11 سبتمبر 2026.
هل تنطبق جميع متطلبات المنتج الأخرى بالفعل؟
لا. القاعدة العامة هي أن اللائحة تطبق بالكامل اعتباراً من 11 ديسمبر 2027.
هل قائمة مكونات البرمجيات (SBOM) هي تنسيق عالمي واحد صريح؟
لا. تحتاج الشركة إلى توثيق المكونات والثغرات بطريقة تلبي المتطلبات المعمول بها وتدعم إدارة المخاطر والثغرات.
انظر الامتثال لقانون CRA 2026/2027.
أدلة ذات صلة
المزيد من وثائق العمل: اطلع على المزيد من قوالب الامتثال للوائح الاتحاد الأوروبي وقواعد المنتجات.
متطلبات خاصة بالمنتج: تُطبّق متطلبات الأمن السيبراني المحددة في توجيه معدات الراديو RED على المعدات ذات الصلة منذ 1 أغسطس 2025، وتُلغى اللائحة المفوضة (EU) 2022/30 اعتبارًا من 11 ديسمبر 2027. لفهم وظائف الراديو وحماية البيانات ومعيار EN 18031 والانتقال إلى CRA، اقرأ دليلنا بشأن RED وألعاب الراديو والانتقال إلى CRA.
نطاق الواجهة السحابية: قد تتطلب المنتجات المتصلة تقييماً منفصلاً لاعتمادها على السحابة إلى جانب التزامات CRA الأخرى. اقرأ الدليل عن متى تُعد الواجهة السحابية RDPS وما الفرق بينها وبين SaaS.
المصادر
- EUR-Lex – اللائحة (الاتحاد الأوروبي) 2024/2847
- المفوضية الأوروبية – التزامات الإبلاغ بموجب قانون (CRA)
هذا الدليل يوفر معلومات عامة وليس استشارة قانونية أو تقنية لمنتج معين.
القوالب المذكورة في المقال
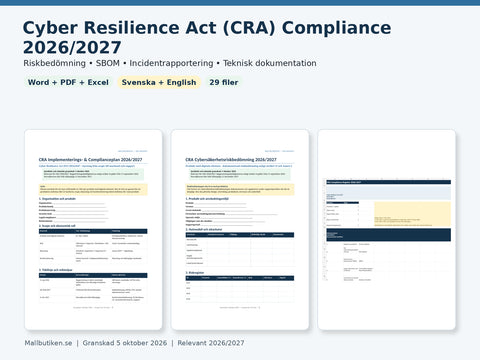
الامتثال لقانون المرونة السيبرانية (CRA) 2026/2027 – السويدية + الإنجليزية | تقييم المخاطر، قائمة مكونات البرمجيات (SBOM) وإبلاغ عن الحوادث Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
79 SEK
عرض القالب: الامتثال لقانون المرونة السيبرانية (CRA) 2026/2027 – السويدية + الإنجليزية | تقييم المخاطر، قائمة مكونات البرمجيات (SBOM) وإبلاغ عن الحوادث Word/PDF/Excel
تعمّق في الموضوع
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
دليل خطوة بخطوة لقائمة مواد البرمجيات (SBOM) وتقييم المخاطر بموجب قانون المرونة السيبرانية (CRA) للفترة 2026/2027
دليل عملي لـ CRA: كيفية بناء قائمة بيل المواد البرمجية (SBOM)، وتوثيق مخاطر الأمن السيبراني، وربط المكونات بإدارة الثغرات الأمنية بحلول عام 2027. م...
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
ما هي الشركات التي يشملها توجيه NIS2 وقانون الأمن السيبراني؟
تُقيم المؤسسات السويدية مدى خضوعها لقانون الأمن السيبراني بناءً على: القطاع، ومقر التأسيس، والحجم، والحالات الخاصة، وما إذا كانت جهة فاعلة أساسية أ...
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
توجيه NIS2 وعقود الموردين - ما هي متطلبات الأمن السيبراني التي يجب الاتفاق عليها؟
إليك كيف يمكن للجهات المشمولة بتوجيه NIS2 الاتفاق على أمن الموردين: الحوادث، والمقاولون من الباطن، والوصول، والثغرات الأمنية، والاستمرارية، والمتاب...


