

Svenska Dokumentmallar
نموذج اتفاقية برمجيات كخدمة (SaaS) 2026 – القانون السويدي Word/PDF | اتفاقية مستوى الخدمة (SLA) واللائحة العامة لحماية البيانات (GDPR)
نموذج اتفاقية برمجيات كخدمة (SaaS) 2026 – القانون السويدي Word/PDF | اتفاقية مستوى الخدمة (SLA) واللائحة العامة لحماية البيانات (GDPR)
 تنزيل القالب متاح مباشرة بعد الشراء. يتم دائمًا تسليم قوالب المستندات الخاصة بنا بتنسيقات قابلة للتخصيص.
 إذا لم تكن متأكدًا من القالب المناسب أو كيفية إكماله، فيرجى الاطلاع على المعلومات ذات الصلة ضمن علامة التبويب "المعلومات القانونية" في قائمتنا الرئيسية.
 تم تصميم قوالبنا وفقًا للتشريعات والممارسات الحالية في كل مجال لضمان صحة المستندات التي تقوم بإنشائها من الناحية القانونية.


فشل في تحميل توفر التنزيل
اتفاقية برمجيات كخدمة (SaaS) وفقاً للقانون السويدي – نموذج كامل بين الشركات (B2B) بصيغتي Word وPDF
اتفاقية برمجيات كخدمة (SaaS) احترافية وشاملة للشركات السويدية التي تبيع أو تشتري البرامج القائمة على السحابة، وخدمات الاشتراك، وغيرها من حلول البرمجيات كخدمة. تم تصميم النموذج كإطار تعاقدي متكامل لا ينظم فقط حق استخدام البرنامج، بل أيضاً مستويات الخدمة، والدعم، والبيانات الشخصية، وأمن المعلومات، والمقاولين من الباطن، وحقوق الملكية الفكرية، والمسؤولية، والإنهاء، والانسحاب.
ستحصل على ملف Word قابل للتحرير (DOCX) ونسخة PDF جاهزة. صُممت الوثيقة لعلاقات B2B ويمكن استخدامها من قبل كل من مزودي SaaS وعملاء الشركات الذين يرغبون في الحصول على اتفاقية منظمة وواضحة.
15 صفحة احترافية – اتفاقية رئيسية + 6 ملاحق
يتكون نموذج SaaS من اتفاقية رئيسية تضم 32 مجالاً تعاقدياً وستة ملاحق عملية. تغطي الوثيقة في مجموعها 15 صفحة A4 مصممة باحترافية، مع بنود جاهزة، وخيارات، وجداول، وحقول تعبئة، ونقاط مراجعة.
تتناول الاتفاقية الرئيسية، من بين أمور أخرى
- الأطراف، والخلفية، والتعريفات،
- ترتيب أولوية وثائق الاتفاقية،
- نطاق الخدمة والتنفيذ،
- الترخيص وحق الاستخدام،
- حسابات المستخدمين والصلاحيات،
- التزامات المزود والعميل،
- التوافر، والصيانة، واتفاقية مستوى الخدمة (SLA)،
- الدعم وتحديد أولويات الحوادث،
- التغييرات في خدمة SaaS،
- بيانات العميل وحقوق البيانات،
- اللائحة العامة لحماية البيانات (GDPR) ومعالجة البيانات الشخصية،
- المقاولون من الباطن والمعالجون الفرعيون،
- عمليات النقل إلى دول ثالثة،
- أمن المعلومات والأمن السيبراني،
- النسخ الاحتياطي والاستعادة،
- حقوق الملكية الفكرية وتخصيصات العميل،
- مطالبات الانتهاك،
- السرية،
- الرسوم، والفواتير، وتعديلات الأسعار،
- الأخطاء، والضمان، والمعالجة،
- تحديد المسؤولية وسقف المسؤولية،
- القوة القاهرة،
- مدة الاتفاقية والإنهاء،
- تعليق الخدمة،
- الانسحاب واستعادة البيانات،
- التدقيق والتحقق،
- التنازل، والإخطارات، والقانون السويدي، وحل النزاعات.
الملحق 1 – مواصفات الخدمة ونموذج الطلب
يتم هنا تحديد ما يشتريه العميل فعلياً. يتضمن الملحق حقولاً لاسم الخدمة، والغرض التجاري، والوحدات والوظائف المشمولة، وعدد المستخدمين، وحجم البيانات، ومنطقة التشغيل، والتنفيذ، والتكامل، والوثائق، والاستثناءات الصريحة.
بالإضافة إلى ذلك، توجد جداول جاهزة للمتطلبات الوظيفية، ومعايير القبول، والمراحل الرئيسية، والاعتمادات التقنية. هذا يقلل من مخاطر النزاع حول ما هو مشمول فعلياً في الاشتراك.
الملحق 2 – اتفاقية مستوى الخدمة (SLA)
تم تضمين اتفاقية مستوى خدمة (SLA) منفصلة يمكن تكييفها وفقاً لمستوى خدمة الخدمة. يتضمن الملحق، من بين أمور أخرى:
- أهداف التوافر الشهري،
- نوافذ الصيانة المخطط لها،
- هدف نقطة الاسترداد (RPO) وهدف وقت الاسترداد (RTO)،
- فئات الحوادث P1–P4،
- وقت الاستجابة الأول،
- أهداف الاستعادة،
- تحديثات الحالة،
- أرصدة الخدمة في حالة عدم التوافر،
- الأوقات المستثناة وتدابير السلامة الطارئة.
الملحق 3 – اتفاقية معالجة البيانات الشخصية وفقاً للمادة 28 من GDPR
بالنسبة للعديد من خدمات SaaS، يعالج المزود البيانات الشخصية نيابة عن العميل. في هذه الحالة، تتطلب المادة 28 من اللائحة العامة لحماية البيانات (GDPR) اتفاقية ملزمة بين المسؤول عن البيانات ومعالج البيانات. لذلك، يحتوي النموذج على ملحق معالجة بيانات شخصية (PUB) كامل.
يتضمن الملحق، من بين أمور أخرى، موضوع ومدة المعالجة، والغرض، وفئات أصحاب البيانات، وأنواع البيانات الشخصية، والفئات الخاصة، والتعليمات، والسرية، والتدابير الأمنية التقنية والتنظيمية، والمعالجين الفرعيين، وحقوق أصحاب البيانات، وحوادث البيانات الشخصية، وتقييم أثر حماية البيانات (DPIA)، وعمليات النقل إلى دول ثالثة، والتدقيق، بالإضافة إلى المسح والاستعادة.
الملحق 4 – متطلبات أمن المعلومات والأمن السيبراني
يتيح ملحق أمني عملي إمكانية الاتفاق على متطلبات أمنية ملموسة بدلاً من صياغة غامضة حول "الأمن المناسب". تتناول نقاط المراجعة، من بين أمور أخرى:
- إدارة الأمن وإدارة المخاطر،
- الوصول المستند إلى الأدوار والمصادقة متعددة العوامل (MFA)،
- التشفير،
- تسجيل الأمن والاحتفاظ بالبيانات،
- إدارة الثغرات الأمنية والتصحيحات،
- دورة حياة التطوير الآمن،
- النسخ الاحتياطي والاستعادة،
- إدارة الحوادث،
- استمرارية الأعمال والتعافي من الكوارث،
- الأمن في سلسلة التوريد،
- أمن الموظفين،
- الأمن المادي،
- اختبارات الاختراق،
- ISO 27001، أو SOC 2، أو أي تحقق آخر متفق عليه.
تم تصميم الملحق بحيث يمكن إضافة متطلبات إضافية للعملاء الذين يخضعون، على سبيل المثال، لقانون الأمن السيبراني/NIS2. يحتوي قانون الأمن السيبراني السويدي (2025:1506)، الساري منذ 15 يناير 2026، من بين أمور أخرى، على متطلبات للأمن في سلسلة التوريد للشركات التي يخضع عملها لهذا القانون.
الملحق 5 – الانسحاب (Exit)، وتصدير البيانات، وشهادة المحو
غالباً ما يتم نسيان قضية الانسحاب عند توقيع اتفاقية SaaS. ينظم هذا النموذج من البداية كيفية قدرة العميل على مغادرة الخدمة.
يحتوي الملحق على حقول لفترة التصدير، وتنسيق التصدير، والبيانات الوصفية (Metadata)، وتصدير واجهة برمجة التطبيقات (API)، والنقل الآمن، والتكاليف، ودعم الترحيل، والمحو. بالإضافة إلى ذلك، توجد شهادة محو خاصة لبيئات الإنتاج، وبيئات الاختبار، ونسخ الدعم، والنسخ الاحتياطية.
الملحق 6 – ملحق السعر وسجل التغييرات
ملحق سعر جاهز للرسوم الأساسية، والمستخدمين، والتنفيذ، والدعم المميز، والاستهلاك الزائد، ووقت الاستشارات، ودعم الانسحاب. سجل الإصدارات والتغييرات يجعل توثيق التغييرات المستقبلية في الاتفاقية أسهل.
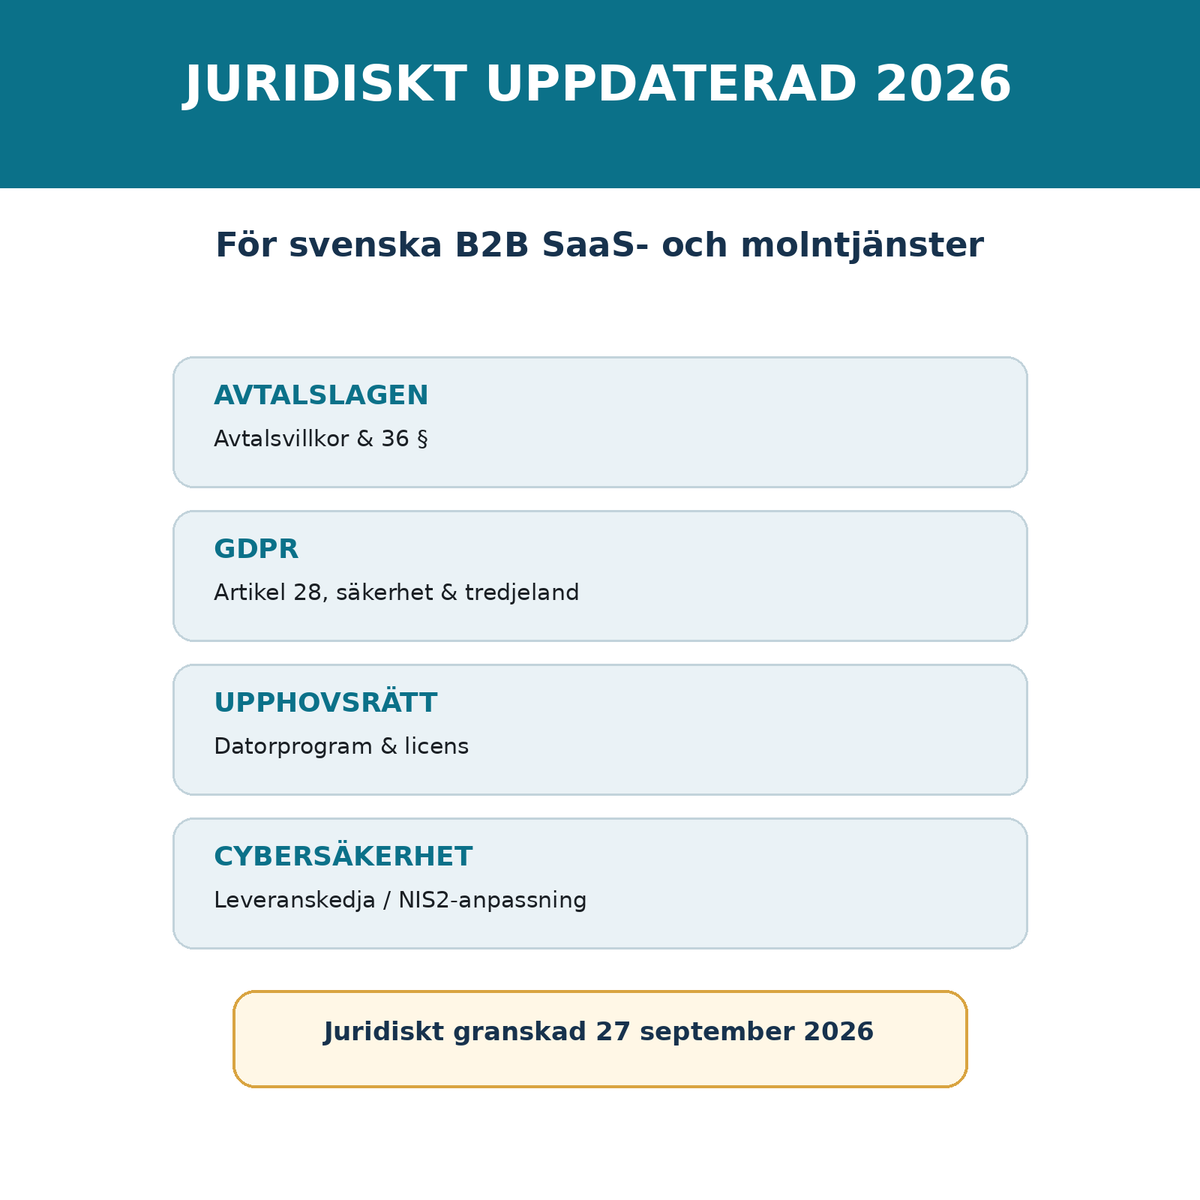
محدثة قانونياً لعام 2026
تمت مراجعة الإصدار 1.0 قانونياً في 27 سبتمبر 2026. تم إعداد النموذج مع مراعاة، من بين أمور أخرى:
- قانون العقود السويدي (1915:218) – بما في ذلك إبرام العقود والمادة 36 بشأن شروط العقد غير العادلة،
- قانون حق المؤلف (1960:729) – بما في ذلك القواعد المتعلقة ببرامج الكمبيوتر والترخيص،
- اللائحة العامة لحماية البيانات (GDPR) (EU) 2016/679 – خاصة المادة 28 بشأن معالجي البيانات، والمادة 32 بشأن الأمن، والقواعد المتعلقة بنقل البيانات إلى دول ثالثة،
- التشريعات السويدية التكميلية لحماية البيانات،
- قانون الأمن السيبراني (2025:1506) – ذو صلة بالعقود مع الشركات التي تخضع لقواعد NIS2.
كما تم أخذ إرشادات هيئة حماية الخصوصية السويدية بشأن اتفاقيات معالجة البيانات الشخصية ونقل البيانات إلى دول ثالثة في الاعتبار.
سقف المسؤولية وتوزيع المخاطر – ليست قيمة معيارية اعتباطية
يحتوي النموذج على خيارات لسقف المسؤولية لكنه يترك النسبة المئوية نفسها مفتوحة للتعديل. يعتمد سقف المسؤولية المناسب على، من بين أمور أخرى، قيمة العقد، وحساسية البيانات، وعمل العميل، والمخاطر السيبرانية، والتغطية التأمينية، والضرر المحتمل. لذلك، تذكر الوثيقة المستخدم بضرورة تقييم الاستثناءات بشكل خاص، على سبيل المثال، للسرية، وحوادث البيانات الشخصية، ومطالبات الملكية الفكرية، والقصد، والإهمال الجسيم.
لمن تناسب اتفاقية SaaS هذه؟
يناسب النموذج، من بين آخرين:
- شركات SaaS وشركات البرمجيات،
- الشركات الناشئة (Startups) والشركات في مرحلة النمو (Scaleups)،
- شركات استشارات تكنولوجيا المعلومات التي تبيع خدمات سحابية خاصة بها،
- الشركات التي تشتري أنظمة الأعمال والخدمات القائمة على الويب،
- مزودي أنظمة إدارة علاقات العملاء (CRM)، والموارد البشرية (HR)، والمالية، والتحليل، والأتمتة،
- الشركات التي تحتاج إلى اتفاقية قياسية أمام عملاء الشركات أو المناقصات.
Word وPDF
- 15 صفحة A4 مصممة باحترافية
- ملف Word قابل للتحرير (DOCX)
- نسخة PDF
- 32 مجالاً تعاقدياً
- 6 ملاحق مدمجة
- جداول وحقول تعبئة جاهزة
- بنود بديلة حيث يجب اختيار توزيع المخاطر
- جزء للتوقيع
- قائمة مراجعة قانونية قبل التوقيع
- المصادر القانونية ومعلومات الإصدار
هام بشأن التخصيص
تتأثر اتفاقيات SaaS بشكل كبير بالخدمة الملموسة وعمل الأطراف. لا ينبغي أن يكون لمنصة مشروع بسيطة وخدمة سحابية حيوية للأعمال في مجالات الرعاية الصحية أو التمويل أو الخدمات المجتمعية الهامة شروط تعاقدية متطابقة.
لذلك، يجب تكييف النموذج وفقاً للوظائف الفعلية، وتصنيف المعلومات، وبيانات العميل، واتفاقية مستوى الخدمة (SLA)، والمقاولين من الباطن، ومنطقة التشغيل، والمسؤولية، والتأمين، وأي متطلبات قطاعية. إنها وثيقة تعاقدية احترافية ولكنها لا تغني عن الاستشارة القانونية الفردية في الأعمال المعقدة أو ذات المخاطر العالية بشكل خاص.
التسليم الرقمي
بعد الشراء، يحصل العميل على:
- SaaS_avtal_svensk_ratt_2026.docx – نموذج Word قابل للتحرير بالكامل
- SaaS_avtal_svensk_ratt_2026.pdf – نسخة PDF جاهزة
يتم تسليم المنتج رقمياً. لا يتم إرسال أي منتج مادي.
أسئلة شائعة
هل هذه مجرد اتفاقية ترخيص؟
لا. إنها اتفاقية SaaS كاملة مع مواصفات الخدمة، واتفاقية مستوى الخدمة (SLA)، وGDPR/PUB، والأمن، والانسحاب، والشروط التجارية.
هل تتضمن اتفاقية معالجة بيانات شخصية؟
نعم. الملحق 3 هو ملحق PUB مدمج ومتكيف مع المادة 28 من GDPR.
هل يمكن استخدام الاتفاقية من قبل كل من المزود والعميل؟
نعم. تم تصميم البنود كوثيقة B2B متوازنة وتحتوي العديد من نقاط المخاطر التجارية على خيارات قابلة للاختيار.
هل الاتفاقية متوافقة مع NIS2؟
تحتوي الاتفاقية على ملحق أمني ومتطلبات سلسلة التوريد التي يمكن استخدامها كأساس لمتطلبات العملاء المتعلقة بـ NIS2. ومع ذلك، يجب على الشركة التي تخضع لقانون الأمن السيبراني دائماً تكييف الاتفاقية مع تحليل المخاطر الخاص بها وأي لوائح تنظيمية.
هل يمكنني تعديل كل شيء؟
نعم. نسخة Word قابلة للتحرير بالكامل وتحتوي على أقواس مربعة واضحة وجداول للأشياء التي يجب تخصيصها.