
تقييم أثر نقل البيانات (TIA) والبنود التعاقدية القياسية (SCC) وفقاً للائحة العامة لحماية البيانات (GDPR) - كيف تقوم بذلك عند نقل البيانات دولياً

إجابة مختصرة: يتطلب نقل البيانات الشخصية خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية أن تحدد المنظمة أولاً ما إذا كان يتم نقل بيانات إلى بلد ثالث فعلياً، ثم اختيار آلية نقل صالحة. وفي حال عدم وجود قرار بشأن مستوى الحماية (Adequacy Decision)، تُستخدم غالباً بنود التعاقد القياسية (SCC) الخاصة بالمفوضية الأوروبية. عند استخدام هذه البنود، يحتاج الطرفان إلى تقييم ما إذا كانت الحماية فعالة في الممارسة العملية – وهو ما يتم توثيقه غالباً في تقييم أثر النقل (TIA) – مع ضرورة إدخال تدابير حماية تكميلية عند الحاجة.
- ينطبق الفصل الخامس من اللائحة العامة لحماية البيانات (GDPR) على نقل البيانات الشخصية إلى بلد ثالث أو منظمة دولية.
- تُعد قرارات مستوى الحماية وفقاً للمادة 45 هي الأساس الأبسط عادةً عندما يكون المتلقي مشمولاً بها.
- تُعد بنود التعاقد القياسية (SCC) وفقاً للمادة 46 أداة شائعة عند غياب قرارات مستوى الحماية.
- لا تحل بنود التعاقد القياسية (SCC) تلقائياً جميع قضايا قرار "شريمس 2"؛ إذ يجب تقييم مستوى الحماية في البلد المتلقي من الناحية العملية.
- قد تكون هناك حاجة لتدابير حماية تكميلية تقنية وتنظيمية وتعاقدية.
متى يحدث نقل البيانات إلى بلد ثالث؟
يمكن أن يحدث النقل عندما يتم إتاحة البيانات الشخصية لمتلقٍ خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية. قد يتم ذلك، على سبيل المثال، من خلال خدمات الحوسبة السحابية، أو الوصول للدعم الفني، أو أنظمة المجموعات الدولية، أو المعالجين الفرعيين، أو الإدارة عن بُعد. لذا، يجب على الشركات رسم خرائط للوصول الفعلي وتدفقات البيانات – وليس فقط تحديد مقر المورد الرئيسي.
ما هي أسس النقل المتاحة؟
| الآلية | متى تُستخدم | ما يحتاج إلى التحقق |
|---|---|---|
| قرار مستوى الحماية، المادة 45 | قيمت المفوضية الأوروبية أن الدولة/الإطار يوفر حماية كافية | التأكد من أن المتلقي مشمول فعلياً بالقرار |
| SCC، المادة 46 | آلية تعاقدية شائعة عند غياب قرار الحماية | الوحدة الصحيحة، الملاحق، TIA، وأي تدابير تكميلية |
| BCR | المجموعات الدولية | الموافقة والتطبيق الفعلي |
| استثناءات المادة 49 | حالات خاصة | يجب تفسيرها بشكل ضيق ولا تعد حلاً طبيعياً للنقل المنتظم |
ما هو تقييم أثر النقل (TIA)؟
تقييم أثر النقل (TIA) هو تقييم موثق لما إذا كانت أداة النقل، مثل بنود التعاقد القياسية (SCC)، يمكن أن توفر حماية فعالة من الناحية العملية في عملية النقل المحددة. توضح أسئلة وأجوبة المفوضية الأوروبية حول بنود التعاقد القياسية كيف تتطلب الفقرة 14 تقييماً لظروف النقل والقوانين والممارسات ذات الصلة في البلد المتلقي.
لذا، لا ينبغي أن يكون تقييم أثر النقل (TIA) تقريراً عاماً عن الدولة يتم إعادة استخدامه دون تغيير. بل يجب ربطه بالبيانات المحددة، والمتلقي، والمعالجة، وسلسلة النقل، ووصول السلطات، وتدابير الحماية المستخدمة فعلياً.
ما الذي يجب أن يغطيه تقييم أثر النقل (TIA) كحد أدنى؟
- مصدر البيانات، ومتلقي البيانات، وأي متلقين إضافيين،
- فئات البيانات الشخصية والأشخاص المعنيين،
- الغرض، وفترة التخزين، والتنسيق، والحساسية،
- القوانين والممارسات ذات الصلة في بلد المتلقي،
- إمكانية وصول السلطات للبيانات،
- تدابير الحماية التقنية والتنظيمية، مثل التشفير القوي،
- ما إذا كان يمكن الامتثال لبنود التعاقد القياسية (SCC) في الممارسة العملية،
- الاستنتاج، والتدابير، وتاريخ المراجعة التالية.
كيف تُستخدم بنود التعاقد القياسية (SCC)؟
تتضمن بنود التعاقد القياسية (SCC) المحدثة من المفوضية الأوروبية لعام 2021 أربع وحدات لمجموعات أدوار مختلفة: من متحكم إلى متحكم، من متحكم إلى معالج، من معالج إلى معالج، ومن معالج إلى متحكم. يجب اختيار الوحدة الصحيحة وتعبئة الملاحق بشكل محدد.
إطار خصوصية البيانات بين الاتحاد الأوروبي والولايات المتحدة (EU–U.S. Data Privacy Framework)
بالنسبة للنقل إلى الولايات المتحدة، يمكن استخدام قرار مستوى الحماية لإطار خصوصية البيانات بين الاتحاد الأوروبي والولايات المتحدة عندما تكون المنظمة المتلقية مشمولة فعلياً بهذا الإطار. تشير هيئة (IMY) إلى أن مثل هذا النقل لا يحتاج إلى استكماله ببنود (SCC) أو تدابير (Schrems II) بنفس الطريقة التي يتم بها النقل وفقاً للمادة 46.
إذا لم يكن المتلقي في الولايات المتحدة مشمولاً بإطار (DPF)، تحتاج الشركة إلى تقييم أساس نقل آخر، مثل (SCC)، وهنا تظهر مجدداً مسألة الحماية الفعالة وتدابير الحماية التكميلية المحتملة.
نقل البيانات إلى بلد ثالث خطوة بخطوة
- رسم خرائط لعمليات النقل. الأنظمة، الدول، المتلقون، الوصول للدعم الفني، والمعالجون الفرعيون.
- تحديد أدوار (GDPR). متحكم، معالج، متحكم مشترك، أو أي علاقة ذات صلة.
- التحقق من قرارات مستوى الحماية. هل يوجد قرار وهل المتلقي مشمول به؟
- اختيار أداة النقل. بنود التعاقد القياسية (SCC)، القواعد المؤسسية الملزمة (BCR)، أو أي آلية صالحة أخرى.
- إجراء تقييم أثر النقل (TIA) عند الحاجة. تقييم ما إذا كانت الحماية تعمل في الممارسة العملية.
- إدخال تدابير حماية تكميلية. توثيق التدابير التقنية والتنظيمية والتعاقدية.
- التحقق من الشفافية وسجل أنشطة المعالجة (RoPA). تحديث معلومات الخصوصية، والسجلات، ووثائق الموردين.
- مراقبة التغييرات. قد تتغير الدول، الموردون، المعالجون الفرعيون، والوضع القانوني.
أخطاء شائعة
توقيع البنود دون تقييم ما إذا كانت الحماية تعمل في الواقع.
تغفل الشركة الوصول عن بُعد أو الدعم الفني من بلد ثالث.
عدم تحديد الأدوار قبل اختيار العقد.
يصف التقييم الدولة وليس عملية النقل الفعلية.
أسئلة شائعة حول TIA و SCC
هل يجب أن تحتوي جميع عمليات النقل إلى بلد ثالث على TIA؟
لا. يعتمد الاحتياج على أساس النقل. في حالة وجود قرار بمستوى الحماية، تقوم المفوضية الأوروبية بتقييم مستوى الحماية. يعد تقييم أثر النقل (TIA) محورياً بشكل خاص عند استخدام أدوات المادة 46 مثل (SCC) حيث يلزم تقييم فعاليتها.
هل يمكن استخدام بنود (SCC) مع الموردين الأمريكيين؟
نعم، في الحالة الصحيحة. إذا لم يكن المتلقي مشمولاً بإطار (DPF)، فقد تكون بنود (SCC) ذات صلة، ولكن في هذه الحالة يجب تقييم النقل وفقاً لمبادئ (SCC) وقرار (Schrems II).
هل نحتاج إلى اتفاقية منفصلة مع المعالج لاستخدام الوحدة الثانية من (SCC)؟
تدمج بنود (SCC) الخاصة بالمفوضية متطلبات المادة 28 في وحدات المعالج ذات الصلة. ومع ذلك، تحقق من علاقة المعالجة الكاملة، ومتطلبات العقود المحلية، وأي معالجات أخرى.
توثيق تقييم أثر النقل (TIA)، و(SCC)، وحوكمة النقل
تحتوي حزمة متجر القوالب لنقل البيانات الدولية على قوالب بالسويدية والإنجليزية لتقييم أثر النقل (TIA)، والتحقق من (SCC)، والتحقق من إطار (DPF)، والتدابير التكميلية، ومراجعة الموردين، وسجل نقل يعتمد على Excel.
عرض نقل البيانات الدولي GDPR و TIA/SCC 2026/2027أدلة ذات صلة
- المتحكم في البيانات مقابل معالج البيانات – ما الفرق؟
- اتفاقية معالجة البيانات – متى تكون مطلوبة وماذا يجب أن تتضمن؟
- سجل أنشطة المعالجة وفقاً للمادة 30 من GDPR – كيفية بناء (RoPA)
المصادر
- IMY – نقل البيانات الشخصية إلى بلد ثالث
- IMY – تدابير الحماية المناسبة
- المفوضية الأوروبية – بنود التعاقد القياسية (Standard Contractual Clauses)
- توصيات EDPB 01/2020 – تدابير تكميلية
القوالب المذكورة في المقال
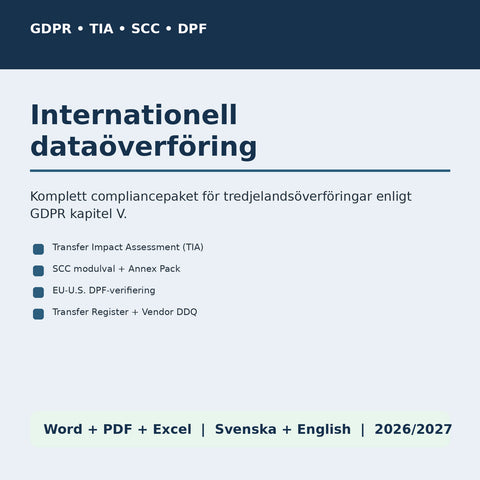
نقل البيانات الدولي بموجب اللائحة العامة لحماية البيانات (GDPR) واتفاقية نقل البيانات (TIA/SCC) 2026/2027 – السويدية + الإنجليزية | إطار عمل خصوصية البيانات (DPF)، البنود التعاقدية القياسية (SCC) وسجل عمليات النقل بصيغ Word/PDF/Excel
Word (DOCX) + PDF + Excel (XLSX)
149 SEK
عرض القالب: نقل البيانات الدولي بموجب اللائحة العامة لحماية البيانات (GDPR) واتفاقية نقل البيانات (TIA/SCC) 2026/2027 – السويدية + الإنجليزية | إطار عمل خصوصية البيانات (DPF)، البنود التعاقدية القياسية (SCC) وسجل عمليات النقل بصيغ Word/PDF/Excel
تعمّق في الموضوع
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
مسؤول حماية البيانات أو معالج البيانات – ما الفرق بينهما؟
فهم الفرق بين المسؤول عن معالجة البيانات ومعالج البيانات وفقًا للائحة العامة لحماية البيانات (GDPR)، وكيفية تحديد الأدوار عمليًا، ومتى تكون هناك حا...
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
اتفاقية معالجة البيانات الشخصية – متى تكون مطلوبة وما الذي يجب أن تتضمنه؟
حدد ما إذا كان المورد يُعد معالجاً للبيانات الشخصية وما يجب أن ينظمه اتفاق معالجة البيانات (PUB). أمثلة عملية، وملاحق، وأسئلة تدقيق وفقاً للائحة ال...
 أدلة للشركات – العقود والموارد البشرية والذكاء الاصطناعي والامتثال
سجل المعالجة وفقاً للمادة 30 من اللائحة العامة لحماية البيانات (GDPR) – كيفية إنشاء سجل أنشطة المعالجة (RoPA)
دليل سجل أنشطة المعالجة (RoPA) وفقاً للمادة 30 من اللائحة العامة لحماية البيانات (GDPR): المحتوى، المسؤوليات، الاستثناءات، وكيفية استخدام السجل في ...


