Svenska Dokumentmallar
حزمة نماذج اتفاقية معالجة البيانات 2026 – PUB/DPA وورد/بي دي إف
حزمة نماذج اتفاقية معالجة البيانات 2026 – PUB/DPA وورد/بي دي إف
- صيغة الملفات
- DOCX, PDF
- لغة المستندات
- السويدية
- عدد الملفات
- 5
تنزيل رقمي. لا يتم إرسال أي منتج مادي.
فشل في تحميل توفر التنزيل
حول هذا القالب
اتفاقية معالجة البيانات الشخصية 2026 – اتفاقية معالجة بيانات شاملة / اتفاقية معالجة بيانات (DPA) وفقاً للمادة 28 من اللائحة العامة لحماية البيانات (GDPR)
تعد اتفاقية معالجة البيانات الشخصية ضرورية عندما يقوم مورد خارجي بمعالجة بيانات شخصية نيابة عن منظمة ما. يمكن أن يشمل ذلك، على سبيل المثال، الخدمات السحابية، وعمليات تكنولوجيا المعلومات، ووكالات الويب، وأنظمة الرواتب، وأنظمة إدارة علاقات العملاء (CRM)، ودعم العملاء، ومنصات البريد الإلكتروني، وأدوات التحليل، وغيرها من الخدمات التي يقوم فيها المورد فعلياً بمعالجة البيانات الشخصية بناءً على تعليمات وحدة التحكم (المسؤول عن البيانات).
تم إعداد حزمة النماذج هذه للشركات والمنظمات السويدية التي ترغب في توثيق علاقة المعالجة بشكل صحيح – وليس مجرد كتابة اتفاقية قياسية قصيرة. تصف قائمة المحتويات السابقة للحزمة خمسة أنواع من المستندات بتنسيقي Word وPDF بإجمالي 26 صفحة بحجم A4. التنزيل المنفصل تم التحقق منه فقط للاتفاقية الرئيسية وأرشيف ZIP.
ما تتضمنه الحزمة
ثلاثة عناصر تنزيل تم التحقق منها مرتبطة بالمنتج:
- 01_Personuppgiftsbitradesavtal_PUB_DPA_2026.docx – اتفاقية رئيسية قابلة للتعديل.
- 01_Personuppgiftsbitradesavtal_PUB_DPA_2026.pdf – نسخة PDF مطابقة.
- Personuppgiftsbitradesavtal_PUB_DPA_Mallpaket_2026_WORD_PDF.zip – أرشيف مجمع.
وفقاً لنظرة عامة على الحزمة السابقة، يتم تضمين خمسة أنواع من المستندات مع عشر نسخ Word/PDF بإجمالي 26 صفحة. لم يتم جرد قائمة الملفات الداخلية لأرشيف ZIP، ولهذا السبب لا يمكن تأكيد هذه الملحقات كملفات تنزيل منفصلة. السويدية، الإصدار 1.0.
ما تحتويه الملفات
تنظم الاتفاقية الرئيسية تعليمات المعالجة، والمسؤولية، والسرية، والأمن، والمعالجين الفرعيين، والحوادث، والتدقيق، وكيفية التعامل مع البيانات الشخصية عند انتهاء الاتفاقية. تصف نظرة عامة على الحزمة المنشورة أيضاً دعماً منفصلاً لتعليمات المعالجة، والتدابير الأمنية، وسجل المعالجين الفرعيين، ومتابعة الموردين؛ يجب التحقق من ملفاتها الدقيقة داخل ملف ZIP.
خمسة أنواع من المستندات وفقاً لقائمة المحتويات الحالية
- اتفاقية معالجة البيانات الشخصية / DPA 2026 – اتفاقية رئيسية بها 22 بنداً وأربعة ملاحق تعاقدية مدمجة.
- تعليمات المعالجة وملحق المعالجة – أوراق عمل لمراجعة الأدوار، والمعالجات، وتدفقات البيانات، والتخزين، والتعليمات، وطرق الاتصال.
- ملحق الأمن / التدابير التقنية والتنظيمية (TOM) – نموذج مفصل للتدابير الأمنية التقنية والتنظيمية.
- سجل المعالجين الفرعيين والدول الثالثة – سجل، وتقييم تأثير نقل البيانات (TIA)، وإشعار التغيير، وعملية الموافقة/الاعتراض.
- تدقيق الموردين، والحوادث، والحذف – العناية الواجبة، ونموذج الحوادث، والدعم عند طلب أصحاب البيانات، وشهادات الحذف، والمتابعة السنوية.
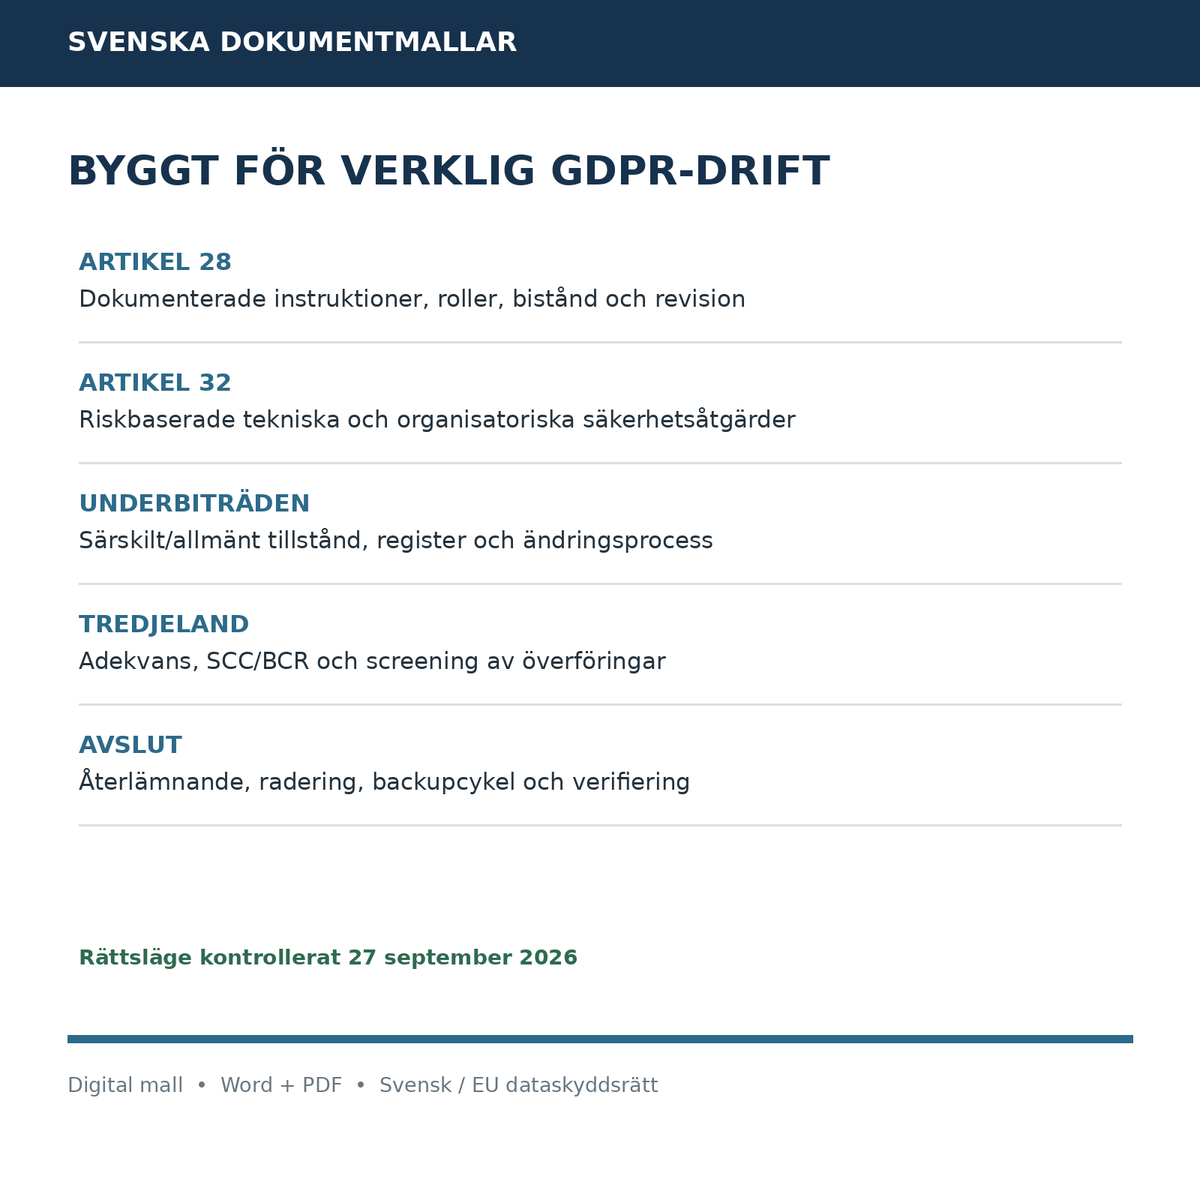
مصممة للحد الأدنى من المتطلبات في المادة 28 من اللائحة العامة لحماية البيانات (GDPR)
تنظم الاتفاقية الرئيسية المتطلبات الأساسية التي يجب أن توجد في اتفاقية بين المسؤول عن البيانات ومعالج البيانات الشخصية. وهي تشمل، من بين أمور أخرى، موضوع المعالجة ومدتها، وطبيعة المعالجة والغرض منها، وفئات أصحاب البيانات وأنواع البيانات الشخصية، وحقوق ومسؤوليات المسؤول عن البيانات.
بالإضافة إلى ذلك، تحتوي الاتفاقية على أحكام تنص على أن المعالجة لا تتم إلا وفقاً لتعليمات موثقة، والسرية، والتدابير الأمنية المناسبة، والمعالجين الفرعيين، والمساعدة في حقوق أصحاب البيانات، والدعم في الالتزامات بموجب المواد 32–36 من اللائحة العامة لحماية البيانات، والحذف أو الإرجاع عند انتهاء الاتفاقية، وحق المسؤول عن البيانات في المعلومات والتدقيق والتفتيش.
تعليمات موثقة
من نقاط الضعف الشائعة في اتفاقيات معالجة البيانات العامة هو وصف المعالجة بشكل غامض للغاية. لذلك، تحتوي الحزمة على تعليمات معالجة خاصة حيث يمكن للطرفين توثيق الخدمة والمعالجة التي يتم تغطيتها بدقة، وسبب إجراء المعالجة، والأنظمة المستخدمة، وأصحاب البيانات المعنيين، والبيانات الشخصية التي تتم معالجتها، ومدة تخزين البيانات.
يوجد أيضاً جدول تعليمات منفصل حيث يمكن ربط كل عملية معالجة بنظام وإجراء مسموح به ومدة تخزين. وهذا يسهل توضيح ما تم تكليف المعالج بالقيام به فعلياً.
مراجعة الأدوار – المسؤول أم المعالج؟
لا يكفي أن يطلق الطرفان على المورد اسم "معالج بيانات شخصية". يتم تحديد الأدوار وفقاً للائحة العامة لحماية البيانات بناءً على الظروف الفعلية. لذلك، يحتوي ملحق المعالجة على مراجعة عملية للأدوار مع أسئلة حول من يحدد الغرض، ومن يحدد الوسائل الأساسية، وما إذا كان المورد يستخدم البيانات لأغراضه الخاصة المستقلة.
وهذا يساعد المشتري على اكتشاف الحالات التي قد يكون فيها المورد مسؤولاً مستقلاً عن البيانات لمعالجة معينة أو حيث يلزم النظر في تنظيم إضافي.
المعالجون الفرعيون
تحتوي الاتفاقية على خيارين واضحين للمعالجين الفرعيين: إذن كتابي خاص لكل معالج فرعي أو إذن كتابي عام مع معلومات مسبقة عن الإضافات والتغييرات المخطط لها.
يحتوي سجل المعالجين الفرعيين المنفصل على حقول للمورد، والخدمة، والبيانات، وأصحاب البيانات، وبلد المعالجة، والموافقة. تحتوي الحزمة أيضاً على إشعار تغيير جاهز يمكن للمعالج استخدامه عند إدخال معالج فرعي جديد أو معدل، بالإضافة إلى هيكل لموافقة المسؤول عن البيانات أو الاعتراض الموضوعي على حماية البيانات.
نقل البيانات إلى دول ثالثة والبنود التعاقدية القياسية (SCC)
يمكن أن تؤدي الخدمات السحابية الدولية وسلاسل الدعم إلى نقل البيانات الشخصية أو جعلها متاحة خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية. لذلك، يحتوي النموذج على سجل منفصل للدول الثالثة وفحص عملي لعمليات النقل الدولية.
يمكن للسجل توثيق المستلمين، والبلد، والدور، والبيانات المعنية، وآلية النقل وفقاً للفصل الخامس من اللائحة العامة لحماية البيانات، وأي تدابير حماية تكميلية. يساعد جزء الفحص المؤسسة على التحقق، من بين أمور أخرى، من قرارات الملاءمة، والبنود التعاقدية القياسية (SCC)، والوحدة الصحيحة، والحماية التكميلية، وعمليات النقل اللاحقة.
هام: هذا النموذج لا يعيد إنتاج البنود التعاقدية القياسية للمفوضية الأوروبية حرفياً ولا يتم تسويقه كمستند SCC غير مغير. إذا تم استخدام SCC رسمية لنقل البيانات إلى دولة ثالثة، فيجب استخدام البنود الأصلية ذات الصلة وفقاً لتعليمات المفوضية الأوروبية.
ملحق الأمن / التدابير التقنية والتنظيمية (TOM)
يجعل ملحق الأمن الخاص بالحزمة من الممكن توثيق التدابير التقنية والتنظيمية بطريقة ملموسة. وهو يشمل، من بين أمور أخرى، إدارة الأمن، والهوية والوصول، والمصادقة متعددة العوامل (MFA)، والتشفير، وإدارة المفاتيح، وأمن الأنظمة والتطبيقات، والتصحيح، والتسجيل، والنسخ الاحتياطي، والاستمرارية، وإدارة الحوادث، والموظفين، والموردين، والأمن المادي، وتقليل البيانات، والحذف.
يمكن تمييز كل متطلب أمني على أنه مستوفى، أو مستوفى جزئياً، أو غير مستوفى، واستكماله بوصف أو دليل. توجد أيضاً حقول للشهادات، واختبارات الاختراق، والمراجعة المستقلة، والمخاطر المفتوحة، ومتطلبات إضافية خاصة بالعميل.
حوادث البيانات الشخصية
يجب على معالج البيانات الشخصية إخطار المسؤول عن البيانات دون تأخير غير مبرر بعد علمه بحادث بيانات شخصية. لذلك، تحتوي الاتفاقية الرئيسية على بنود الحوادث وإمكانية الاتفاق على مهلة داخلية أقصر للإخطار الأول.
يحتوي المستند التشغيلي على نموذج خاص للحوادث يحدد الوقت، والأنظمة المعنية، وفئات أصحاب البيانات والبيانات الشخصية، والعدد التقريبي للسجلات، والنتائج المحتملة، وتدابير الحد من الضرر، والأدلة/السجلات، والتحديث التالي.
حقوق أصحاب البيانات والمساعدة
يجب على المعالج، مع مراعاة طبيعة المعالجة، مساعدة المسؤول عن البيانات في الوفاء بالالتزامات تجاه أصحاب البيانات. لذلك، تحتوي الحزمة على نموذج قضية خاص، على سبيل المثال، للوصول، والتصحيح، والحذف، والتقييد، وإمكانية النقل، والاعتراض، مع تتبع الاستلام، وإعادة التوجيه، والأنظمة التي يجب البحث فيها، والإجراء المتخذ.
تدقيق الموردين قبل التعاقد
يجب على المسؤول عن البيانات الاستعانة بمعالجين يمكنهم تقديم ضمانات كافية لتنفيذ تدابير تقنية وتنظيمية مناسبة. لذلك، تحتوي الحزمة على قائمة تحقق ملموسة للعناية الواجبة للموردين.
تقيم قائمة التحقق، من بين أمور أخرى، الدور، والأمن، وإدارة الحوادث، والمعالجين الفرعيين، والدول الثالثة، وحقوق أصحاب البيانات، والحذف، والمراجعة، والاستمرارية، وأمن الموظفين. يمكن تلخيص النتيجة على أنها مخاطر منخفضة أو متوسطة أو عالية وتوثيقها على أنها مقبولة، أو مقبولة مشروطة، أو غير مقبولة.
الحذف والإرجاع عند انتهاء الاتفاقية
تحتوي الاتفاقية الرئيسية والمستند التشغيلي على دعم لاختيار المسؤول عن البيانات بين الإرجاع والحذف. توجد حقول خاصة للأنظمة النشطة، والمعالجين الفرعيين، ودورات النسخ الاحتياطي، والمتطلبات القانونية المتبقية، وطريقة التحقق، وتاريخ الحذف النهائي.
تجعل شهادة الحذف/الإرجاع المنفصلة من الممكن توثيق أن الإلغاء قد تم تنفيذه بالفعل – وهو أمر غالباً ما يكون مفقوداً عند إنهاء اتفاقية المورد.
الفحص والمراجعة
تنظم الاتفاقية التزام المعالج بتقديم المعلومات اللازمة لإثبات الامتثال وتمكين والمساهمة في الفحوصات والتفتيش. يسمح النموذج بالاستخدام العملي لتقارير المراجعة ذات الصلة، والشهادات، وغيرها من المستندات الداعمة القابلة للتحقق، ولكن دون التنازل عن حق المسؤول عن البيانات بموجب المادة 28.
الوضع القانوني تم التحقق منه في 2026
تم التحقق من الوضع القانوني في 27 سبتمبر 2026. تم إعداد الحزمة بناءً على اللائحة العامة لحماية البيانات (GDPR)، وخاصة المواد 5، و28، و30، و32–36، و44–49، وتوجيهات هيئة حماية الخصوصية الحالية بشأن اتفاقيات معالجة البيانات الشخصية وأدوار المسؤول عن البيانات/معالج البيانات الشخصية، وتوجيهات مجلس حماية البيانات الأوروبي (EDPB) 07/2020. تم أيضاً أخذ قرارات التنفيذ للمفوضية الأوروبية (EU) 2021/915 و(EU) 2021/914 في الاعتبار حيثما كانت ذات صلة.
Word وPDF وZIP
تم التحقق من الاتفاقية الرئيسية كملف Word قابل للتعديل ونسخة PDF مطابقة. يحتوي أرشيف ZIP على مواد الحزمة المجمعة، ولكن لم يتم فحص قائمة الملفات الداخلية للأرشيف في مراجعة تحسين محركات البحث (SEO) هذه.
تنزيل رقمي بدون تسليم مادي.
أدلة حول اللائحة العامة لحماية البيانات (GDPR) ومعالجي البيانات الشخصية
افهم أولاً متى تكون اتفاقية معالجة البيانات الشخصية ضرورية والفرق بين المسؤول عن البيانات ومعالج البيانات الشخصية. بالنسبة للمعالجات الدولية، يساعد دليل TIA وSCC عند نقل البيانات إلى دول ثالثة.
بالنسبة للإجراءات أثناء فترة الاتفاقية، اقرأ عن حوادث البيانات الشخصية والإخطارات بالإضافة إلى مدة التخزين والحذف وفقاً للائحة العامة لحماية البيانات.
الأسئلة الشائعة
هل هذا هو نفس الشيء مثل البنود التعاقدية القياسية (SCC) للمفوضية الأوروبية لنقل البيانات إلى دول ثالثة؟
لا. تنظم اتفاقية معالجة البيانات (PUB) وفقاً للمادة 28 علاقة المعالجة. بالنسبة لبعض عمليات النقل خارج الاتحاد الأوروبي/المنطقة الاقتصادية الأوروبية، يلزم بالإضافة إلى ذلك وجود آلية نقل صالحة، على سبيل المثال البنود التعاقدية القياسية الرسمية ذات الصلة.
هل يجب الموافقة على المعالجين الفرعيين؟
نعم. وفقاً للمادة 28 من اللائحة العامة لحماية البيانات (GDPR)، يلزم الحصول على إذن كتابي مسبق خاص أو عام من المسؤول عن البيانات. في حالة الإذن العام، يجب على المعالج إبلاغ المسؤول عن البيانات بالإضافات أو التغييرات المخطط لها حتى يمكن تقديم الاعتراضات.
ما هي الملفات الفردية التي يمكنني تنزيلها؟
تعتبر الاتفاقية الرئيسية بصيغة DOCX وPDF وأرشيف ZIP عناصر تنزيل تم التحقق منها. تحدد وصف الحزمة مستندات عمل إضافية، لكن لم يتم التحقق من وجودها داخل الأرشيف هنا.
هام
هذه نماذج قانونية احترافية ومستندات عمل. يجب دائماً تكييف المستندات مع المعالجات الفعلية، والأدوار الحقيقية للطرفين، ومخاطر أمن المعلومات، والمعالجين الفرعيين، والأنظمة، وأي عمليات نقل دولية. في حالات عمليات النقل المعقدة إلى دول ثالثة، أو المعالجات الحساسة، أو المسؤولية المشتركة عن البيانات، أو المخاطر العالية، ينبغي النظر في الحصول على استشارة قانونية فردية بشأن حماية البيانات.