

Svenska Dokumentmallar
AI-policy för Företag Mall 2026 – Word/PDF | EU AI Act
AI-policy för Företag Mall 2026 – Word/PDF | EU AI Act
 Nedladdning av mallen är tillgänglig direkt efter genomfört köp. Våra dokumentmallar levereras alltid i anpassningsbara format.
 Om du är osäker på vilken mall som är lämplig eller hur du bör fylla i den, vänligen se relevant information under "Juridisk Information"-fliken i vår huvudmeny.
 Våra mallar är utformade i enlighet med gällande lagstiftning och praxis inom respektive område för att garantera att de dokument du upprättar är juridiskt korrekta.


Det gick inte att ladda hämtningstillgänglighet
AI-policy för företag – professionell mall i Word och PDF
En tydlig och genomarbetad AI-policy för företag och organisationer som hjälper verksamheten att sätta praktiska regler för användning av artificiell intelligens. Mallen är framtagen för svenska verksamheter som använder eller planerar att använda generativ AI, AI-assistenter, AI-funktioner i befintliga system eller andra AI-baserade verktyg.
Dokumentet är utformat som ett färdigt internt styrdokument – inte som en allmän informationsguide. Det innehåller konkreta regler för vad medarbetare får och inte får göra, hur nya AI-verktyg ska godkännas, hur personuppgifter och företagshemligheter ska skyddas, när mänsklig kontroll krävs och hur organisationen ska hantera transparens, AI-kunnighet, incidenter, HR-användning och andra riskområden.
Du får både redigerbar Word-fil (DOCX) och PDF. Word-versionen kan anpassas med organisationens namn, roller, beslutsordning, godkända verktyg, risknivåer och interna processer.
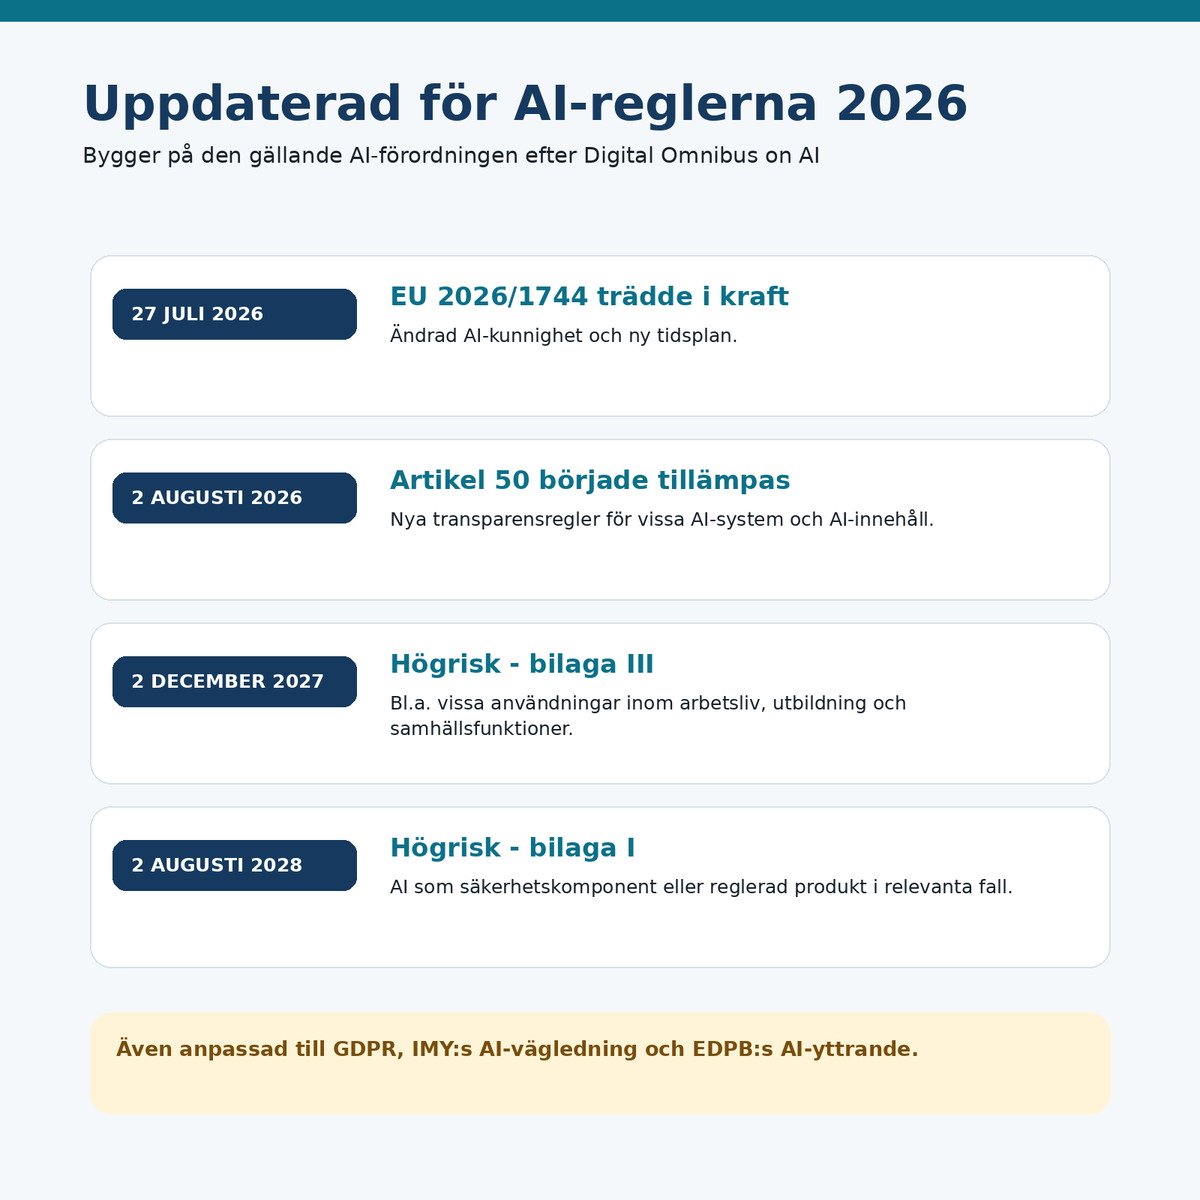
Uppdaterad för EU:s AI-förordning 2026
Mallen är juridiskt kontrollerad den 27 september 2026 och bygger på AI-förordningen (EU) 2024/1689 i dess konsoliderade lydelse efter förordning (EU) 2026/1744 – Digital Omnibus on AI.
Det innebär bland annat att policyn tar hänsyn till att:
- kravet på AI-kunnighet i artikel 4 fortfarande gäller, men efter 2026 års ändring inte kräver att en viss specifik kunskapsnivå garanteras hos varje individ,
- transparenskraven i artikel 50 gäller sedan den 2 augusti 2026,
- ytterligare förbud enligt den ändrade artikel 5 börjar tillämpas den 2 december 2026,
- högriskregler för användningsfall enligt bilaga III enligt nuvarande tidsplan börjar tillämpas den 2 december 2027,
- högriskregler för AI-system enligt bilaga I enligt nuvarande tidsplan börjar tillämpas den 2 augusti 2028.
Mallen är dessutom anpassad till grundläggande krav enligt GDPR, Integritetsskyddsmyndighetens vägledning om GDPR och AI samt Europeiska dataskyddsstyrelsens vägledning och yttranden om AI-modeller.
Detta ingår i AI-policyn
1. Syfte, mål och tillämpningsområde
Färdig policytext som beskriver varför organisationen använder AI, vilka personer och system policyn omfattar och vilka grundprinciper som gäller. Policyn omfattar både kostnadsfria och betalda AI-tjänster, inbyggda AI-funktioner och egenutvecklade lösningar.
2. Trafikljusmodell – grön, gul och röd AI-användning
En praktisk klassificering som gör det enkelt för medarbetare att förstå när AI-användning normalt är tillåten, när särskild kontroll eller godkännande behövs och när användning är förbjuden. Modellen behandlar bland annat:
- idégenerering och språklig förbättring,
- konfidentiell information och kundmaterial,
- personuppgifter och känsliga uppgifter,
- HR, juridik och ekonomi,
- automatiserade beslut och profilering,
- extern publicering och AI-genererat innehåll.
3. Förbjudna AI-användningsområden
Avsnittet beskriver förbjuden eller särskilt riskfylld användning med koppling till AI-förordningens artikel 5, bland annat otillbörlig manipulation, exploatering av sårbarheter, social poängsättning, vissa biometriska användningar, känsloigenkänning på arbetsplatsen, otillåten profilering, bedrägligt AI-innehåll och andra olagliga ändamål.
4. Godkännande av AI-verktyg och nya användningsfall
Mallen innehåller en färdig process för hur nya AI-tjänster ska granskas innan de börjar användas. Kontrollpunkterna omfattar bland annat leverantör, avtalsvillkor, personuppgiftsbiträdesavtal, datalagring, underbiträden, tredjelandsöverföring, modellträning, SSO/MFA, loggning, radering, informationsklassning och mänsklig kontroll.
5. Personuppgifter, sekretess och GDPR
AI-system innebär ofta behandling av information som kan vara personuppgifter eller affärskritisk. Policyn innehåller därför tydliga regler om:
- rättslig grund och ändamål,
- känsliga personuppgifter och särskilt skyddsvärda uppgifter,
- DPIA/konsekvensbedömning,
- personuppgiftsbiträdesavtal,
- tredjelandsöverföringar,
- uppgiftsminimering och lagringsbegränsning,
- automatiserade beslut enligt GDPR,
- förbud mot att lägga företagshemligheter och skyddsvärd information i icke godkända AI-tjänster.
6. Informationssäkerhet och cybersäkerhet
Färdiga regler för företagskonto, MFA, API-nycklar, tokens, AI-genererad kod, RAG-lösningar, plugins, AI-agenter, behörigheter och incidentrapportering. Policyn behandlar även nya risker som prompt injection, dataexfiltration och överdrivna agentbehörigheter.
7. Mänsklig kontroll och kvalitetsgranskning
AI-output får inte behandlas som automatiskt korrekt. Mallen innehåller särskilda kontrollkrav för fakta, juridik, ekonomi, kod, extern kommunikation och beslut om personer. Den lyfter också risken för så kallad automation bias – att människor litar för mycket på AI-genererade rekommendationer.
8. Transparens och AI-genererat innehåll
Avsnittet är uppdaterat för artikel 50 i AI-förordningen och skiljer mellan lagstadgade transparenskrav och organisationens egen interna standard. Det tar upp bland annat:
- direkt interaktion med AI,
- känsloigenkänning och biometrisk kategorisering när laglig användning är möjlig,
- deepfakes och syntetiskt bild-, ljud- och videoinnehåll,
- AI-genererad text om frågor av allmänt intresse,
- mänsklig redaktionell granskning och ansvar.
9. Upphovsrätt och immateriella rättigheter
Regler om licensierat material, företagshemligheter, kod, bilder, varumärken, kundmaterial och kommersiell publicering. Policyn hjälper organisationen att minska risken för att AI används på ett sätt som skapar intrångs- eller avtalsrisk.
10. HR, rekrytering och beslut med hög påverkan
Ett särskilt avsnitt behandlar användning av AI vid rekrytering, urval, prestationsbedömning, befordran, arbetsfördelning och andra beslut om anställda. Mallen kräver mänsklig kontroll, bedömning av diskrimineringsrisk och rättslig granskning innan högriskanvändning införs.
11. AI-kunnighet och utbildning
Policyn innehåller ett färdigt minimiprogram för AI-kunnighet i linje med artikel 4 efter Digital Omnibus. Det omfattar grundutbildning, rollbaserad utbildning, praktisk träning, återkommande uppdateringar och proportionerlig dokumentation.
12. Incidenter och avvikelser
En färdig incidentprocess med exempel på rapporteringspliktiga händelser, bland annat felaktig uppladdning av personuppgifter, konfidentiell information i fel AI-tjänst, diskriminerande resultat, säkerhetsincidenter, felaktigt AI-genererat innehåll och ändrade leverantörsvillkor.
13. Roller, ansvar och årlig översyn
Färdiga roller för styrelse/ledning, AI-ansvarig, IT/informationssäkerhet, DPO/dataskydd, juridik/compliance, systemägare och användare. Policyn innehåller också krav på versionshantering och minst årlig översyn.
Tre praktiska bilagor ingår
- Bilaga A – Snabbguide för medarbetare: sex kontrollfrågor före användning av AI.
- Bilaga B – Bedömning av nytt AI-användningsfall: färdig tabell för data, berörda personer, beslutspåverkan, AI Act-indikation, GDPR/DPIA, informationssäkerhet, mänsklig kontroll och godkännande.
- Bilaga C – Kvittens och medarbetaråtagande: kan användas som underlag för att dokumentera att medarbetaren har tagit del av policyn.
Vem passar mallen för?
AI-policyn passar små och medelstora företag, större bolag, konsultverksamheter, e-handelsföretag, tjänsteföretag, organisationer och andra svenska verksamheter som vill införa tydliga regler kring ChatGPT, Microsoft Copilot, Gemini, Claude, AI-funktioner i affärssystem eller andra AI-tjänster.
Den kan användas av exempelvis VD, styrelse, HR, IT-chef, informationssäkerhetsansvarig, DPO/dataskyddsombud, compliancefunktion, jurist, systemägare och verksamhetsansvariga.
Professionellt dokument – redo att anpassas
- 19 professionellt formgivna A4-sidor
- Redigerbar Word-fil (DOCX)
- PDF-version
- Fyllbara organisationsfält
- Tydliga tabeller och kontrollpunkter
- Trafikljusmodell för AI-användning
- Praktiska bilagor
- Versionslogg och rättskällor
- Juridiskt kontrollerad 27 september 2026
Viktigt om anpassning
AI-förordningen är riskbaserad och samma regler gäller inte för alla AI-system eller verksamheter. Organisationens skyldigheter påverkas bland annat av om den är leverantör, tillhandahållare/deployer, importör eller distributör, vilket användningsområde AI-systemet har och om annan sektorsreglering gäller.
Mallen är därför ett brett internt policyramverk. Den måste anpassas efter organisationens faktiska AI-användning, informationsklassning, avtal, bransch, kollektivavtal, tekniska miljö och eventuella sektorsspecifika regler.
Format och digital leverans
Digital produkt – omedelbar nedladdning efter köp. Leveransen innehåller:
- AI_policy_for_foretag_2026.docx
- AI_policy_for_foretag_2026.pdf
Ingen fysisk produkt skickas.
Vanliga frågor
Är AI-policyn anpassad till EU AI Act?
Ja. Version 1.0 är kontrollerad mot AI-förordningen i dess gällande lydelse efter förordning (EU) 2026/1744 och tar hänsyn till transparensreglerna som gäller sedan 2 augusti 2026 samt den uppdaterade tidsplanen för högriskregler.
Kan vi använda den för ChatGPT och Microsoft Copilot?
Ja. Policyn är teknikneutral och kan användas för generativa AI-tjänster och andra AI-system. Organisationen behöver själv ange vilka verktyg som är godkända och vilka datatyper som får behandlas.
Är Word-filen redigerbar?
Ja. Hela dokumentet kan redigeras och anpassas i Word.
Ersätter mallen juridisk rådgivning?
Nej. Policyn är ett professionellt utformat mall- och styrdokument men ett specifikt AI-system eller högriskanvändningsfall kan kräva separat juridisk, teknisk och dataskyddsmässig bedömning.